概要
インターネットに公開されたアプリケーションは、DDoS(Distributed Denial of Service)攻撃の標的になる可能性があります。DDoS 攻撃を受けるとサービスが応答不能になり、ビジネスに大きな影響を及ぼします。自前で DDoS 対策のインフラを構築・運用するのは、コストと専門知識の面で大きな負担です。
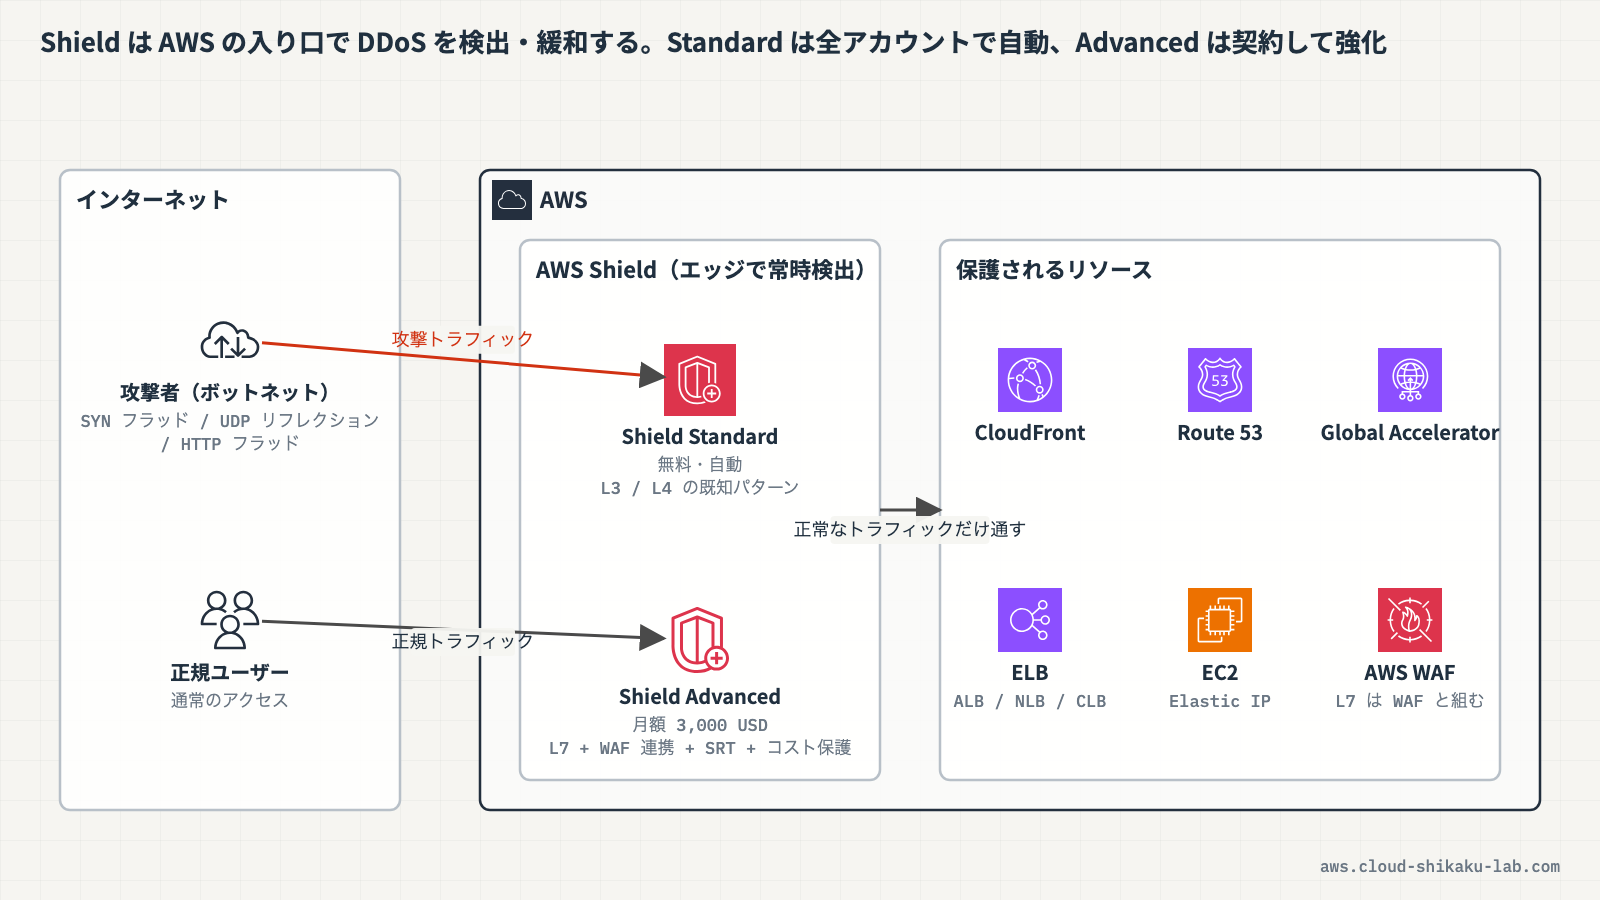
AWS Shield は、AWS 上のアプリケーションを DDoS 攻撃から保護するマネージドサービスです。ネットワーク層(レイヤー 3)やトランスポート層(レイヤー 4)の攻撃を自動検出・緩和する Shield Standard と、より高度な保護と専門チームによるサポートを提供する Shield Advanced の 2 つのティアがあります。
本記事では、Shield の基本概念を理解し、Shield コンソールでの保護状況の確認と Shield Advanced の機能概要を体験します。
この記事のメリット
- AWS Shield Standard と Shield Advanced の違いを理解できる
- DDoS 攻撃の種類(レイヤー 3/4/7)と各レイヤーでの防御方法を把握できる
- Shield Standard による自動保護の仕組みを理解できる
- Shield Advanced の主要機能(高度な検出、DRT サポート、コスト保護)を把握できる
- Shield コンソールでの保護状況の確認方法を体験できる
執筆者とキャラクター紹介
執筆者:土肥(とひ)
株式会社ジェニュインの代表であり元エンジニア。これまでオンプレミスと AWS 環境のインフラ業務を担当。AWS 認定資格の学習で得た知識を、ハンズオンとともに解説するのが得意。直近では新人の教育も行っており、これから技術を学ぶ方が納得できる解説を心がけています。基礎編・Cloud Practitioner の記事では、解説役としても登場します。

クラウドおさる
 クラウドおさる
はじめましてでござる。弊猿はクラウドおさる。IT インフラが異常に発達した猿山から、雲に乗って地上の AWS を学びに降りてきたのでござる。
 クラウドおさる
基礎編や Cloud Practitioner の記事では、とひさんに素朴な疑問をぶつける役でござるな。Security - Specialty などの記事では、要所でワンポイントや注意点をひとこと添えるでござる。
 クラウドおさる
猿山にもデータセンターや監視当番があって、地上で起きることはだいたい猿山にも同じ仕組みがあるのでござる。例え話がつい猿山に寄るのは、弊猿の癖でござる。
技術解説
クラウドおさるとひさん、AWS Shield とはどんなサービスでござるか?
 土肥
AWS Shield は、AWS のリソースを DDoS 攻撃から保護するマネージドサービスだよ。Standard と Advanced の 2 つのティアがあるんだ。
クラウドおさる2 つのティア……どう違うのでござる?
土肥大きく違うから、比較表で見てみよう。
| 項目 | Shield Standard | Shield Advanced |
|---|---|---|
| 料金 | 無料(すべての AWS アカウントで自動有効化) | 月額 3,000 USD + データ転送料金 |
| 保護対象レイヤー | レイヤー 3/4 | レイヤー 3/4/7 |
| 検出 | 自動検出 | 高度な検出(トラフィックベースライン学習) |
| 緩和 | 自動緩和 | 自動緩和 + 高度な緩和 |
| Shield Response Team(SRT、旧 DRT) | 利用不可 | 24時間365日のサポート |
| コスト保護 | なし | DDoS 攻撃に起因するスケーリングコストの補填 |
| 可視化 | なし | リアルタイムの攻撃メトリクスとレポート |
| WAF 統合 | なし | AWS WAF の料金が Shield Advanced に含まれる |
クラウドおさるStandard は無料で、自動的に有効になっているのでござるな!
土肥そうだよ。何も設定しなくても、すべての AWS アカウントで Shield Standard が有効になっているんだ。
クラウドおさるそもそも DDoS 攻撃には、どんな種類があるのでござるか?
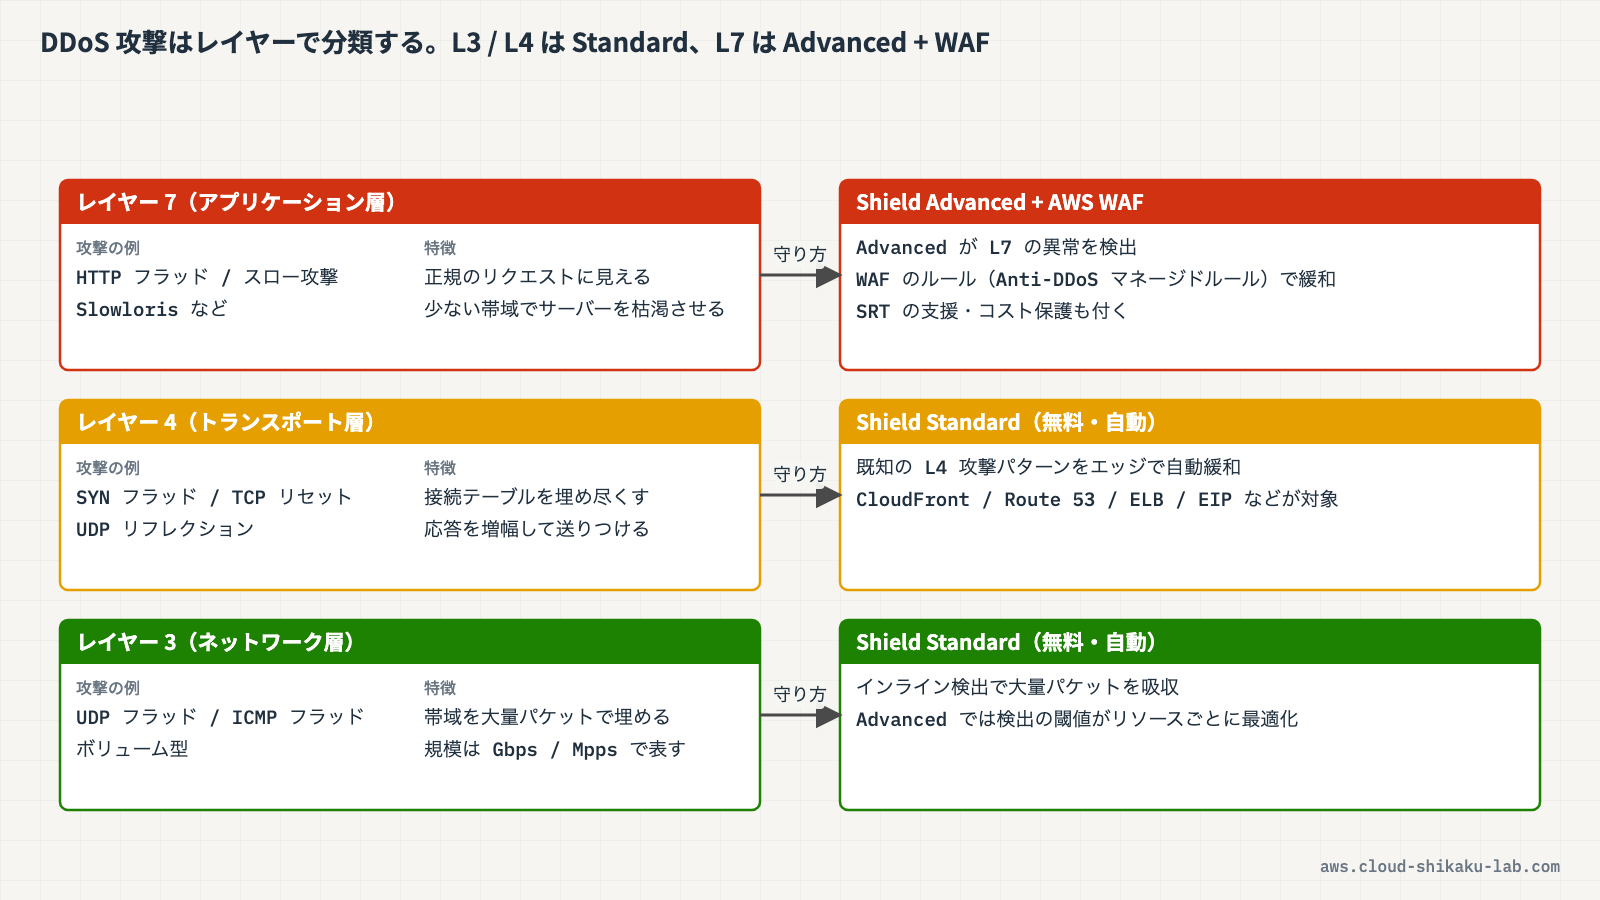
土肥DDoS 攻撃は、ネットワークの OSI モデルに基づいてレイヤーごとに分類されるよ。
| レイヤー | 攻撃の種類 | 例 | Shield の対応 |
|---|---|---|---|
| レイヤー 3(ネットワーク層) | ボリューム型攻撃 | UDP フラッド、ICMP フラッド | Standard / Advanced |
| レイヤー 4(トランスポート層) | プロトコル攻撃 | SYN フラッド、TCP リセット攻撃 | Standard / Advanced |
| レイヤー 7(アプリケーション層) | アプリケーション攻撃 | HTTP フラッド、スロー攻撃 | Advanced のみ(WAF と連携) |
 クラウドおさる
レイヤー 7 の攻撃は、Advanced でないと防げないのでござるな……。
土肥そうなんだ。レイヤー 7 はアプリケーション層の攻撃だから、HTTP リクエストの中身を見る必要があるんだよね。Shield Advanced は WAF と連携してそこをカバーするんだ。
クラウドおさるShield Standard では、具体的にどのリソースが保護されるのでござる?
土肥以下の AWS リソースが自動的に保護されるよ。
- Amazon CloudFront ディストリビューション
- Amazon Route 53 ホストゾーン
- AWS Global Accelerator アクセラレーター
- Elastic Load Balancing(ALB、NLB、CLB)
- Amazon EC2 インスタンスの Elastic IP
土肥Shield Standard は、SYN フラッドや UDP リフレクション攻撃のような既知の DDoS 攻撃パターンを自動的に検出・緩和してくれるんだ。
クラウドおさるなるほど、何もしなくても基本的な保護はされているのでござるな。では Shield Advanced には、どんな機能があるのでござるか?
土肥Shield Advanced は Standard に加えて、かなり充実した機能を提供するよ。
- 高度な攻撃検出: トラフィックのベースラインを学習し、通常とは異なるパターンを検出する
- Shield Response Team(SRT、旧称 DRT): AWS のセキュリティ専門チームが 24 時間 365 日体制で攻撃対応を支援する
- コスト保護: DDoS 攻撃に起因する Auto Scaling やデータ転送のコスト増加を補填する
- 自動アプリケーションレイヤー DDoS 緩和: Shield Advanced がレイヤー 7 攻撃を検出すると、自動的に WAF ルールを作成して緩和する(2026 年 10 月以降、AWS WAF の「Anti-DDoS マネージドルールグループ」へ順次移行され、2027 年からはこちらに一本化される予定)
- プロアクティブエンゲージメント: 検出された攻撃について SRT から事前に連絡を受けられる
クラウドおさるコスト保護があるのはありがたいでござる! DDoS 攻撃でスケーリングしてしまったら、バナナが一気に飛んでいくでござるからな。
土肥そうだね。攻撃のせいで急にスケールして高額請求…なんてことにならないように補填してくれるのは大きいよね。
クラウドおさるShield Advanced で保護できるリソースは、Standard と同じでござるか?
土肥対象となるリソースタイプは同じだけど、Advanced では保護するリソースを明示的に指定する必要があるんだ。
- Amazon CloudFront ディストリビューション
- Amazon Route 53 ホストゾーン
- AWS Global Accelerator アクセラレーター
- Elastic Load Balancing(ALB、NLB、CLB)
- Amazon EC2 インスタンスの Elastic IP
クラウドおさるStandard は自動で全部を保護、Advanced は自分で選んで保護するのでござるな。猿山の見回りと、長老の屋敷に付ける専属の番猿くらい違うでござる。よくわかったでござる!
実践
前提条件
- リージョン:
ap-northeast-1(東京) - IAM ユーザーまたはロールに Shield の操作権限があること
- 本記事では Shield Standard の保護状況確認と Shield Advanced のコンソール画面の確認を行います(Shield Advanced の有効化には月額 3,000 USD のコストが発生するため、有効化は行いません)
ステップ1: Shield コンソールへのアクセス
- AWS マネジメントコンソールにログインし、リージョンが
ap-northeast-1(東京)であることを確認します - 上部の検索バーに
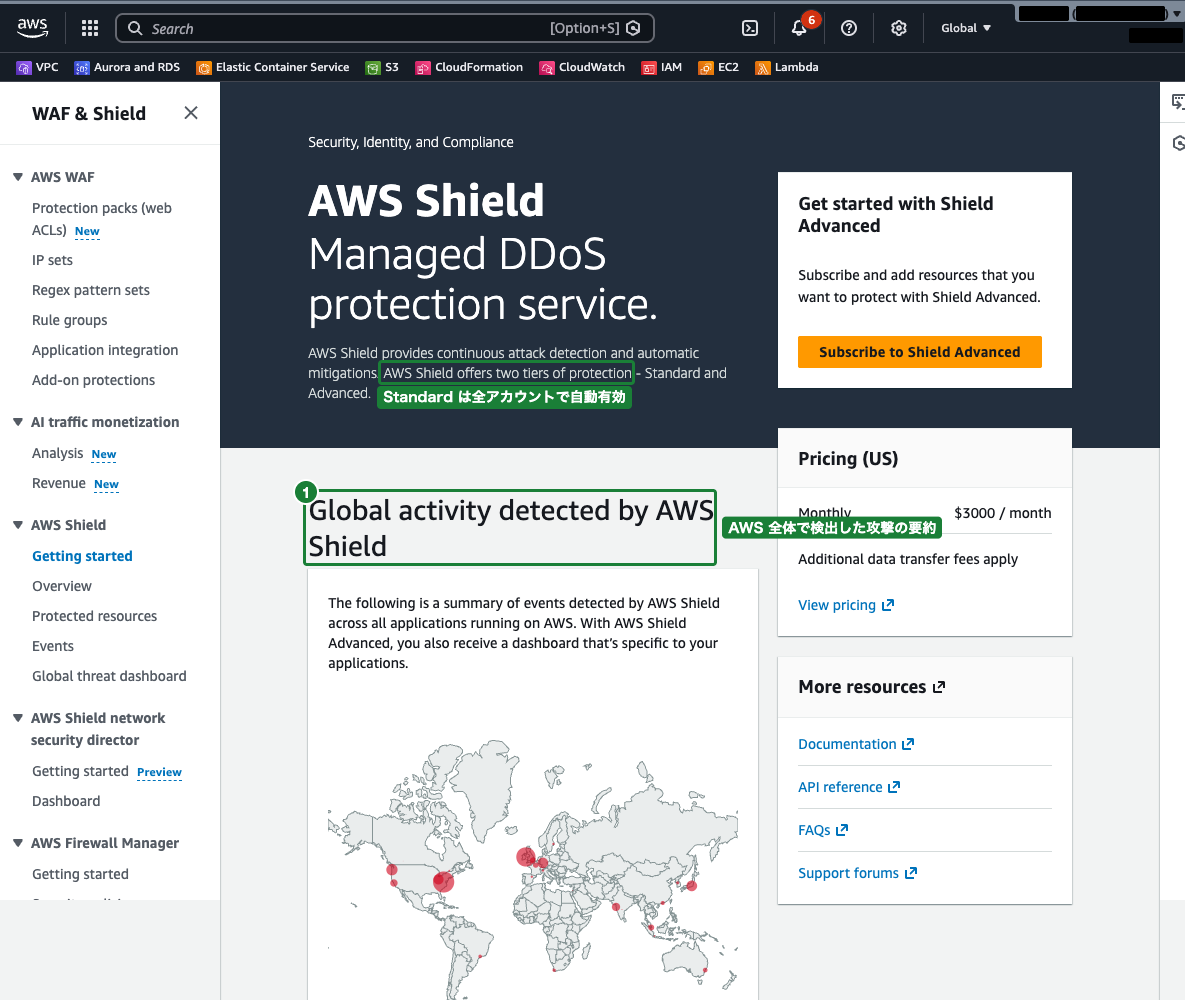
Shieldと入力し、表示された「AWS Shield」を選択します - Shield のコンソール(AWS WAF & Shield コンソール内の「AWS Shield」→「Getting started」)が表示されます。Shield のコンソールは英語表示です
- 「Get started with Shield Advanced」に「Subscribe to Shield Advanced」ボタンがありますが、今回は押しません(押すと有効化(サブスクリプション)の手続きに進みます)
ステップ2: Shield Standard の保護状況確認
Shield Standard はすべてのアカウントで自動的に有効化されており、コンソールで個別に設定する項目はありません。
- 「Getting started」画面に「AWS Shield offers two tiers of protection – Standard and Advanced.」と表示され、Standard が自動で適用されていることがわかります
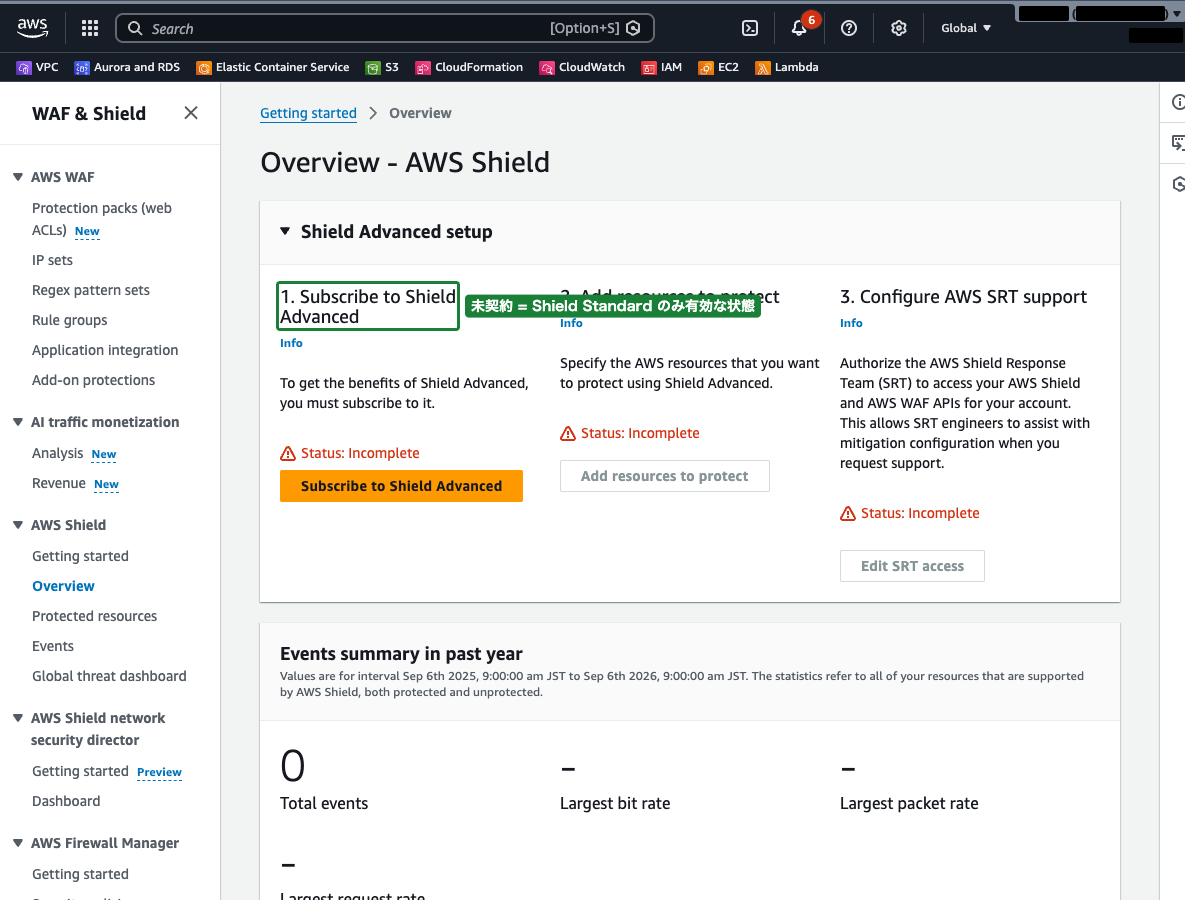
- 左側ナビゲーションの「Overview」を選択します
- 「Shield Advanced setup」に「1. Subscribe to Shield Advanced」から始まる手順が
Status: Incompleteで表示されます。ここが未完了の状態が「Shield Standard のみ有効」な状態です - 下の「Events summary in past year」には過去 1 年のイベント数(Shield Standard でも件数は確認できます)、「Protected resources summary」には Shield Advanced で保護中のリソース数(未契約なのですべて 0)が表示されます
ステップ3: グローバル脅威環境ダッシュボードの確認
Shield コンソールでは、AWS 全体の DDoS 脅威状況を確認できます。
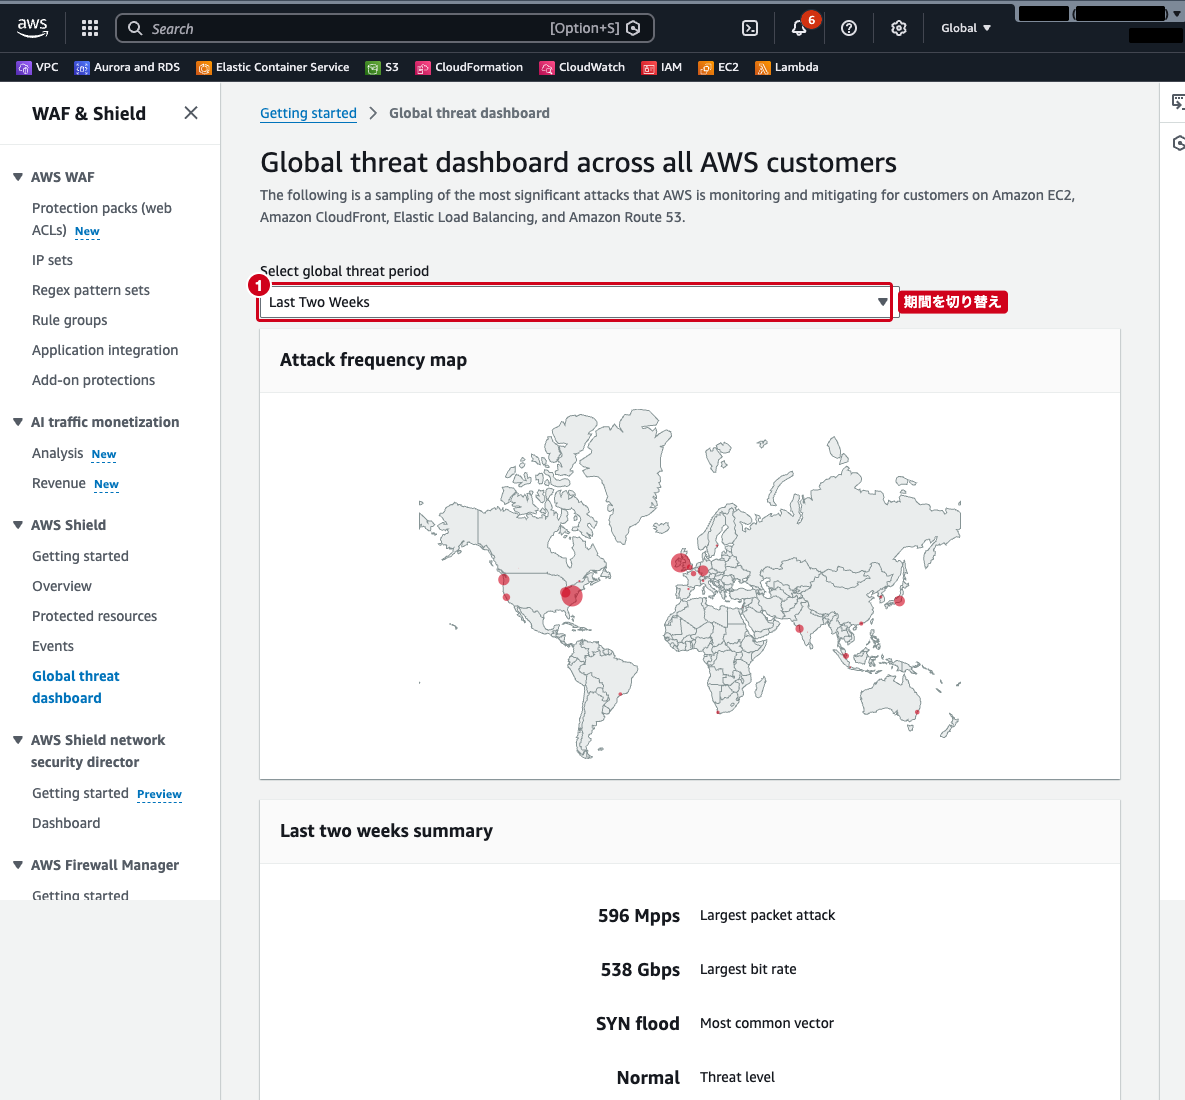
- 左側ナビゲーションの「Global threat dashboard」を選択します
- 「Global threat dashboard across all AWS customers」に以下の情報が表示されます。右上の期間(デフォルト
Last Two Weeks)を切り替えて傾向を見ることもできます - AWS 全体で検出された DDoS イベントの件数と脅威レベル
- 最大の攻撃規模(パケットレート Mpps / ビットレート Gbps)
- 最も多い攻撃ベクトル(SYN flood など)と攻撃タイプの内訳
ステップ4: Shield Advanced の機能概要確認
Shield Advanced は有効化せずに、提供される機能を確認します。
- 左側ナビゲーションの「Overview」を再度選択します
- 「Shield Advanced setup」に、契約後に行う設定手順が並んでいます
- Subscribe to Shield Advanced: サブスクリプションの契約
- Add resources to protect: 保護するリソース(CloudFront、ALB、Elastic IP など)の追加
- Configure SRT access: Shield Response Team がアカウントを支援するための IAM ロール設定(「Edit SRT access」)
- Proactive engagement: 攻撃検出時に SRT から連絡を受ける設定(「Edit proactive engagement feature」)
ステップ5: Shield Advanced で保護可能なリソースの確認
Shield Advanced を有効化した場合にどのリソースを保護できるかを確認します。
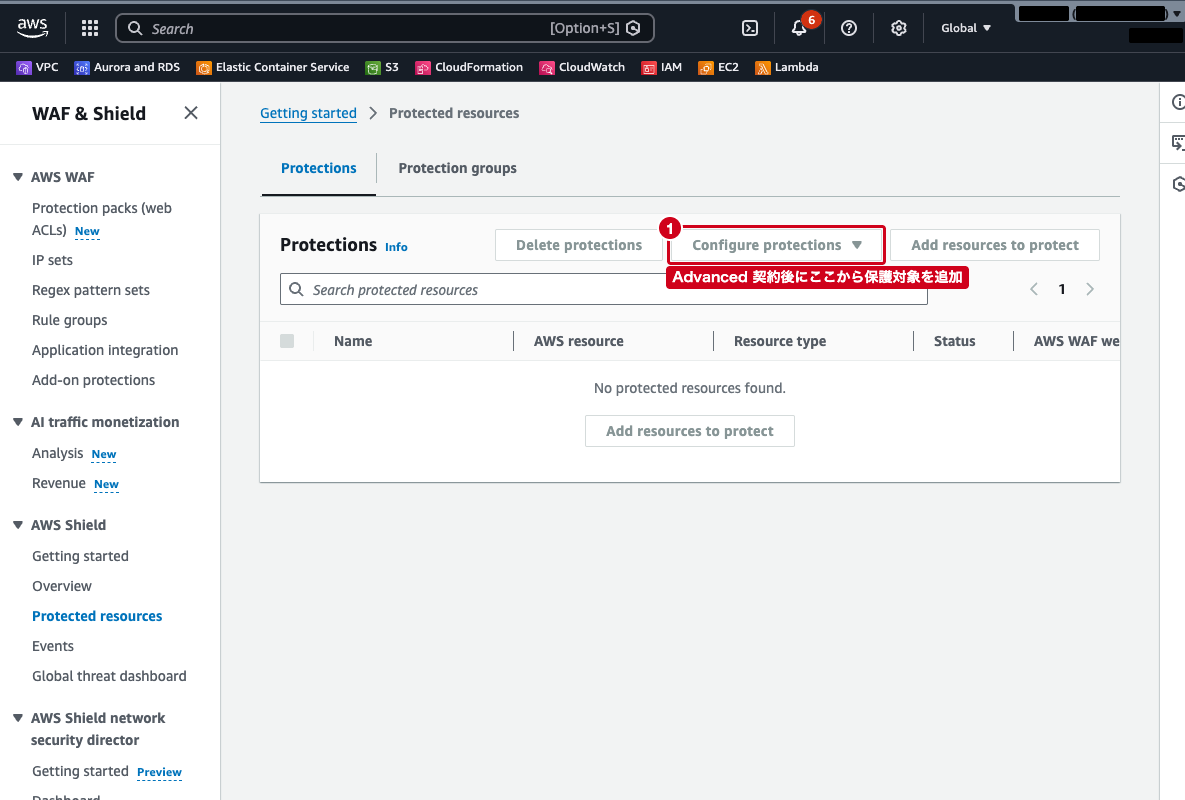
- 左側ナビゲーションの「Protected resources」を選択します
- 「Protections」タブと「Protection groups」タブがあり、Shield Advanced が有効化されていない状態では保護対象は 0 件です
- 「Configure protections」をクリックすると、Shield Advanced のサブスクリプションを求められます。契約後はここから CloudFront、Route 53、Global Accelerator、ELB、Elastic IP を保護対象に追加します
ステップ6: CloudFront での Shield 保護の確認
CloudFront ディストリビューションがある場合、Shield Standard による保護状況を確認します。
- 上部の検索バーに
CloudFrontと入力し、「CloudFront」を選択します - ディストリビューションが存在する場合、そのディストリビューションを選択します
- 「セキュリティ」タブを選択すると、AWS WAF の保護設定に加えて、Shield Standard による DDoS 保護が追加設定なしで適用されていること(Shield Advanced への案内)が確認できます。ディストリビューションがない場合、この確認は省略して構いません
まとめ
- AWS Shield は、AWS リソースを DDoS 攻撃から保護するマネージドサービスです
- Shield Standard はすべての AWS アカウントで無料・自動的に有効化され、レイヤー 3/4 の攻撃を検出・緩和します
- Shield Advanced は月額 3,000 USD で、レイヤー 7 の保護、DRT サポート、コスト保護、高度な検出機能を提供します
- DDoS 攻撃はレイヤー 3(ボリューム型)、レイヤー 4(プロトコル型)、レイヤー 7(アプリケーション型) に分類されます
- Shield Advanced ではレイヤー 7 の攻撃に対して AWS WAF と連携 した自動緩和が可能です
- Shield Advanced の コスト保護 により、DDoS 攻撃に起因するスケーリングコストの補填を受けられます
参照先
- AWS Shield とは – AWS Shield
- AWS Shield Standard の概要 – AWS Shield
- AWS Shield Advanced の概要 – AWS Shield
- Shield Advanced を使用したリソースの保護 – AWS Shield
- Shield Advanced を使用したイベントの可視性 – AWS Shield
- AWS Shield の料金