概要
オンプレミス環境とAWS間のネットワーク接続では、「安定性」と「セキュリティ」の両方を満たす設計が求められます。インターネットVPNは暗号化通信が可能ですが、公衆インターネットを経由するため帯域幅やレイテンシーが安定しません。一方、AWS Direct Connectは専用線による安定した接続を提供しますが、通信自体は暗号化されません。
この課題に対するソリューションが、Direct Connect + Direct Connect gateway + Site-to-Site VPN接続 の組み合わせです。Direct Connectの専用線上にIPSecトンネルを構築することで、一貫性のあるネットワーク体験と通信の暗号化を両立できます。なかでも、トンネルの両端にプライベートIPアドレスを使う「Direct Connect 上のプライベート IP VPN」は、トランジット仮想インターフェイス(トランジットVIF)とTransit Gatewayを組み合わせて構成します。
本記事では、Direct ConnectとVPNを組み合わせた暗号化ハイブリッドネットワークの構成パターンを解説し、AWSコンソール上での設定手順を確認します。
この記事のメリット
- AWS Direct Connectの仕組みと、専用線接続だけでは通信が暗号化されない点を正確に理解できる
- Direct Connect gatewayの役割と、複数VPC・複数リージョンへの接続管理を把握できる
- プライベートVIF・パブリックVIF・トランジットVIFの違いを理解し、ユースケースに応じた使い分けができるようになる
- Direct Connect上でVPN接続を構築する2つの構成パターン(パブリックVIF経由 / トランジットVIF経由のプライベートIP VPN)を習得できる
- SCS試験でオンプレミス-AWS間の暗号化接続に関する問いに正確に答えられるようになる
執筆者とキャラクター紹介
執筆者:土肥(とひ)
株式会社ジェニュインの代表であり元エンジニア。これまでオンプレミスと AWS 環境のインフラ業務を担当。AWS 認定資格の学習で得た知識を、ハンズオンとともに解説するのが得意。直近では新人の教育も行っており、これから技術を学ぶ方が納得できる解説を心がけています。基礎編・Cloud Practitioner の記事では、解説役としても登場します。

クラウドおさる
 クラウドおさる
はじめましてでござる。弊猿はクラウドおさる。IT インフラが異常に発達した猿山から、雲に乗って地上の AWS を学びに降りてきたのでござる。
 クラウドおさる
基礎編や Cloud Practitioner の記事では、とひさんに素朴な疑問をぶつける役でござるな。Security - Specialty などの記事では、要所でワンポイントや注意点をひとこと添えるでござる。
 クラウドおさる
猿山にもデータセンターや監視当番があって、地上で起きることはだいたい猿山にも同じ仕組みがあるのでござる。例え話がつい猿山に寄るのは、弊猿の癖でござる。
技術解説
AWS Direct Connectの概要
AWS Direct Connectは、オンプレミス環境とAWS間を専用線で接続するサービスです。公衆インターネットを経由しないため、以下のメリットがあります。
- 安定した帯域幅: 専用接続は1 Gbps / 10 Gbps / 100 Gbps / 400 Gbps、ホスト接続は50 Mbps〜25 Gbpsから選択できる
- 低レイテンシー: インターネットのルーティング変動の影響を受けない一貫したネットワークパフォーマンス
- データ転送コストの削減: インターネット経由と比較してデータ転送料金が低い
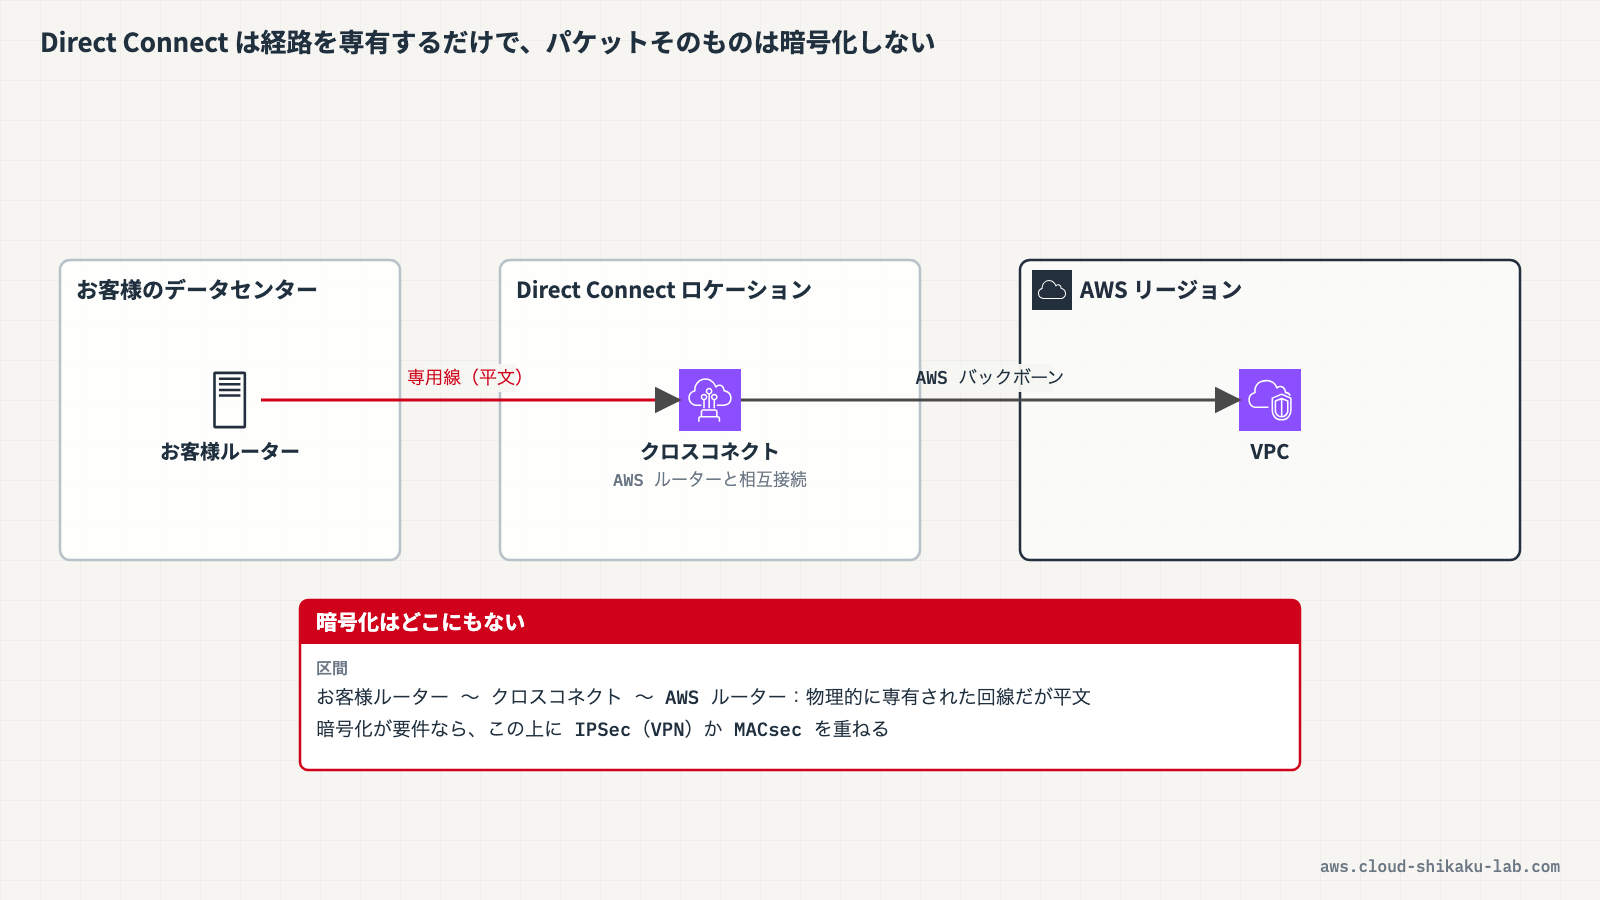
ただし、Direct Connectの接続はデフォルトでは暗号化されません。専用線はAWSとお客様のルーター間の物理的な接続であり、レイヤー2のイーサネットフレームがそのまま転送されます。コンプライアンス要件や社内セキュリティポリシーで通信の暗号化が求められる場合は、別途暗号化の仕組みを追加する必要があります。
Direct Connect gatewayの役割
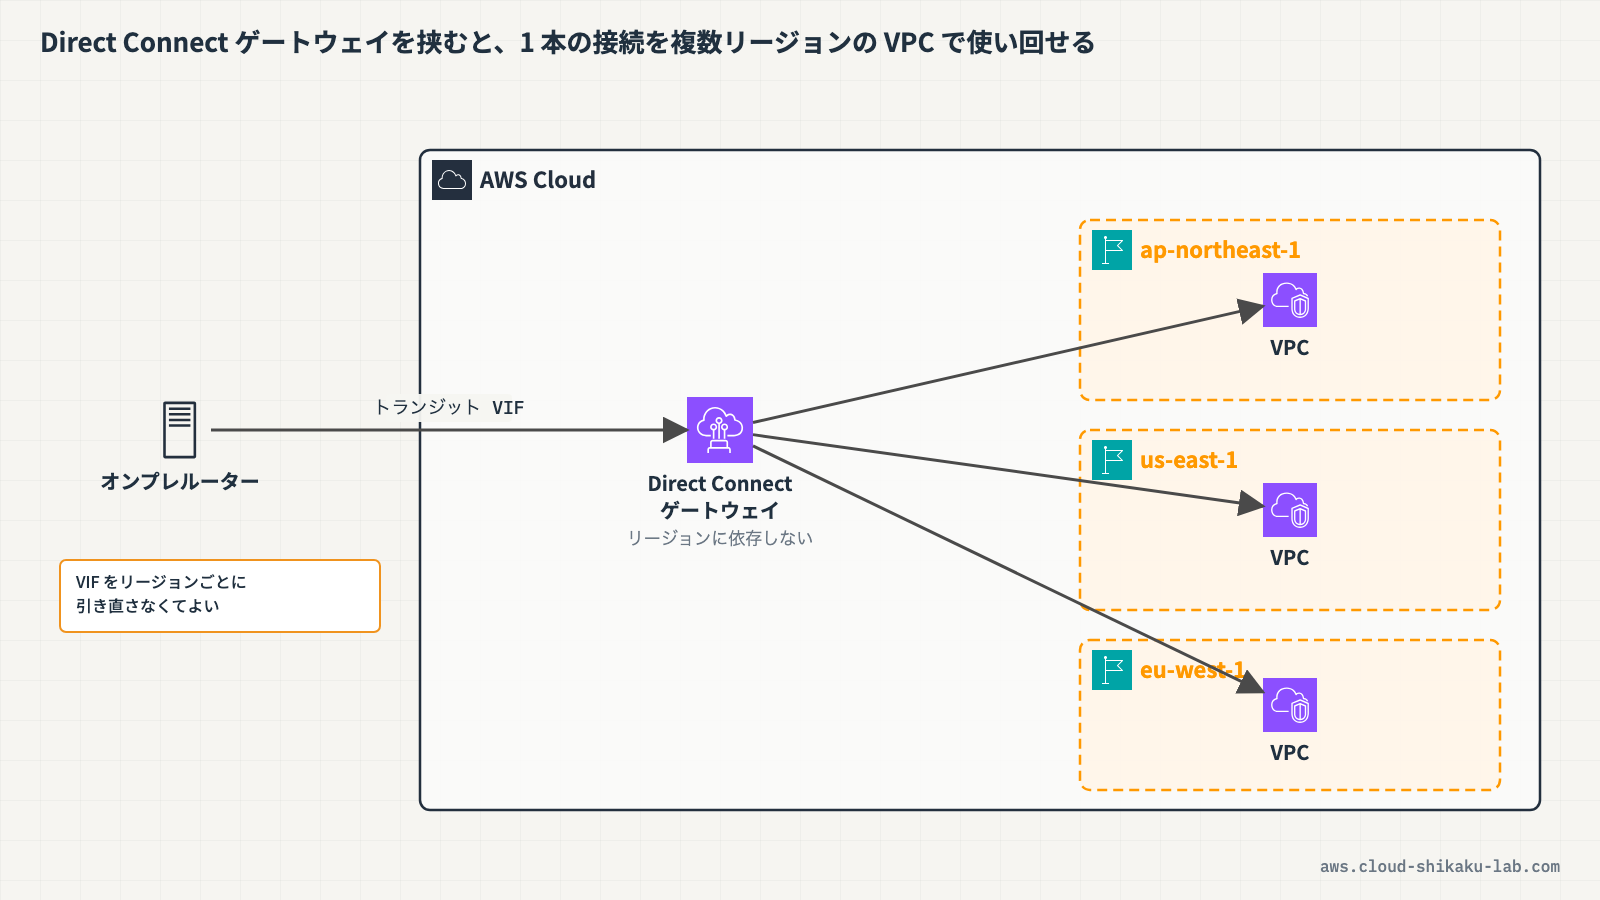
Direct Connect gatewayは、Direct Connect接続を複数のVPCやリージョンに関連付けるためのグローバルなリソースです。
Direct Connect gatewayを使用しない場合、1つのDirect Connect接続から1つのVPCにしか接続できません。Direct Connect gatewayを介することで、以下が可能になります。
- 複数リージョンのVPCへの接続: 1つのDirect Connect接続から、異なるリージョンにあるVPCにアクセスできる
- 複数VPCへの接続: 1つのDirect Connect接続から、同一リージョン内の複数VPCにアクセスできる
- Transit Gatewayとの関連付け: Direct Connect gatewayをTransit Gatewayに関連付けることで、Transit Gateway配下の全VPCにアクセスできる
仮想インターフェイス(VIF)の種類
Direct Connect接続では、用途に応じて仮想インターフェイス(VIF)を作成します。VIFはDirect Connect上の論理的な接続であり、VLAN IDとBGPセッションで識別されます。
| VIFの種類 | 接続先 | 用途 | BGP |
|---|---|---|---|
| プライベートVIF | 仮想プライベートゲートウェイ、または Direct Connect gateway | VPC内のプライベートリソースへのアクセス | プライベートASN |
| パブリックVIF | AWSパブリックサービス(S3、DynamoDBなど) | AWSパブリックエンドポイントへのアクセス | パブリックASN |
| トランジットVIF | Direct Connect gateway(Transit Gatewayを関連付け) | Transit Gateway配下の複数VPCへのアクセス | プライベートASN |
プライベートVIFにTransit Gatewayを関連付けることはできません。 Direct Connect gatewayに関連付けたTransit Gatewayへアクセスするには、トランジットVIFを使用する必要があります。この記事で構築する、Transit Gatewayを経由してIPSecトンネルを張る構成ではトランジットVIFを使用します。
Direct Connect上のVPN接続(暗号化の追加)
Direct Connectの通信を暗号化するには、Direct Connect接続の上にSite-to-Site VPN接続を構築します。AWSがサポートする構成は次の2つです。
| 構成 | 使用するVIF | VPNトンネルの終端 | 特徴 |
|---|---|---|---|
| Direct Connect 上の VPN | パブリックVIF | パブリックIPアドレス | 従来からある構成。パブリックVIFでAWSのパブリックエンドポイント(VPNトンネルのパブリックIP)に到達し、その上でIPSecトンネルを張る |
| Direct Connect 上のプライベート IP VPN | トランジットVIF | プライベートIPアドレス | Transit GatewayとDirect Connect gatewayを使い、トンネルの両端にプライベートIPを使う構成。パブリックIPを一切使わない |
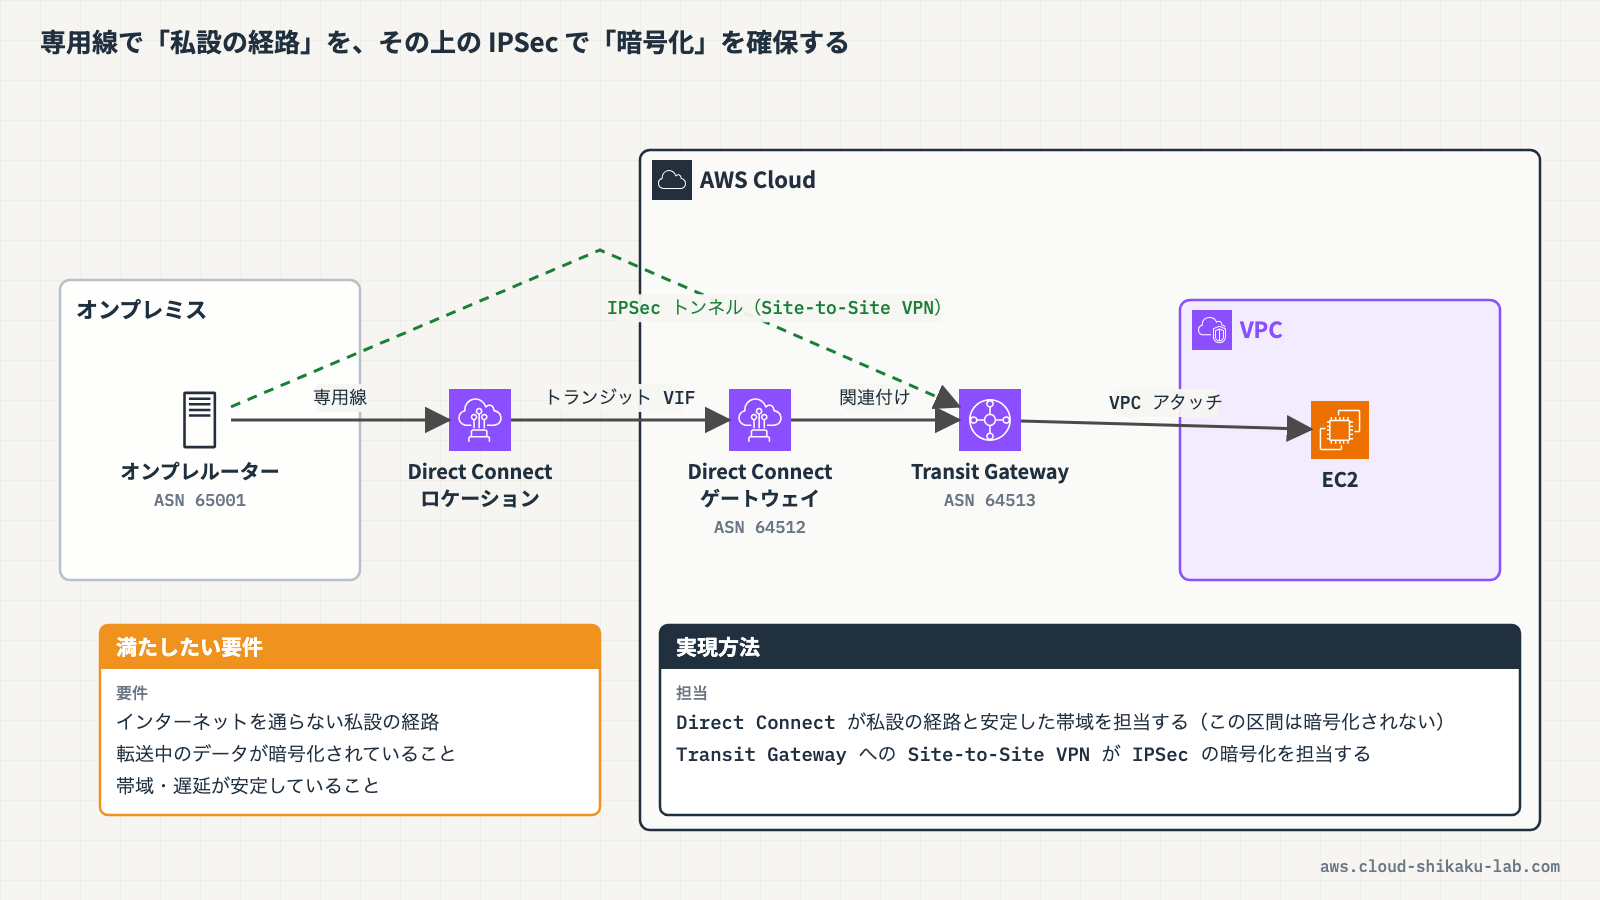
この記事では後者の「Direct Connect 上のプライベート IP VPN」を扱います。この構成では、以下の経路で通信が行われます。
- オンプレミスのルーターからDirect Connectの専用線を通じてAWSに到達する
- トランジットVIF → Direct Connect gateway → Transit Gatewayの経路で、VPN接続のIPSecトンネルが確立される
- IPSecトンネル内の通信は暗号化されるため、専用線上のデータも保護される
この構成のポイントは、VPNトンネルがDirect Connectの専用線上に確立されることです。通常のSite-to-Site VPNはインターネット経由ですが、Direct Connect上にVPNを構築することで、専用線の安定性とVPNの暗号化を同時に実現できます。
プライベート IP VPN では、Transit GatewayにプライベートIPのCIDRブロック(RFC1918 または RFC6598 の範囲)を設定し、そのアドレスをVPNトンネルの終端に使用します。また、Direct Connect単独と比べてルート数の上限が引き上げられます。
各選択肢の比較
オンプレミス-AWS間のプライベートかつ暗号化されたネットワーク接続を実現する方式を比較します。
| 方式 | 安定性 | 暗号化 | 複数VPC対応 | 評価 |
|---|---|---|---|---|
| Site-to-Site VPN(インターネット経由) + IGW + Route 53 | 低い(インターネット経由で帯域・レイテンシーが不安定) | あり(IPSec) | VPN接続ごとに設定が必要 | 暗号化はされるが、一貫性のあるネットワーク体験は提供できない |
| Direct Connect + パブリックVIF + VPN | 高い(専用線) | あり(IPSec) | VPN接続ごとに設定が必要 | 専用線上でIPSecを張れる正式な構成。ただしVPNトンネルの終端がパブリックIPになるため、パブリックIPを使わない要件には合わない |
| Direct Connect + Direct Connect gateway + IPSec/BGP(VPNなし) | 高い(専用線) | 一部(MACsec対応の場合のみ) | あり | Direct Connect gateway自体にIPSecを有効化する機能はない。MACsecはレイヤー2暗号化で、対応する接続速度・ロケーションが限定される |
| Direct Connect + Direct Connect gateway + トランジットVIF + VPN(プライベート IP VPN) | 高い(専用線) | あり(IPSec) | あり(Transit Gateway配下の全VPC) | 専用線の安定性とIPSec暗号化を両立し、トンネルの終端もプライベートIP。複数VPC・リージョンにも対応 |
Direct Connect + Direct Connect gateway + トランジットVIF + VPN接続の構成が、「プライベートネットワーク」「暗号化」「一貫性のあるネットワーク体験」の3つの要件をすべて満たすソリューションです。
Direct Connectだけでは暗号化されない
繰り返しになりますが、Direct Connectは専用線による安定した接続を提供するものの、通信の暗号化は行いません。この点はSCS試験でも重要なポイントです。
- Direct Connectはレイヤー2の専用接続であり、フレームレベルでの暗号化は行われない
- MACsec(IEEE 802.1AE) は 10 Gbps / 100 Gbps / 400 Gbps の専用接続で、対応するDirect Connectロケーションでのみ利用できるレイヤー2暗号化である
- レイヤー3のIPSec暗号化を適用するには、Site-to-Site VPN接続を追加で構築する必要がある
- 「Direct Connectを使っているから安全」という誤解は、セキュリティ設計上のリスクになる
実践
実践の前提
Direct Connectは物理的な専用線接続を伴うサービスのため、実際の接続を確立することはできません。本セクションでは、AWSコンソール上での設定手順と画面の見方を解説します。接続の確立やBGPセッションの設定は行わず、設定画面の操作手順を理解することを目的とします。
Direct Connectの利用には、AWSとお客様のデータセンター間に物理的な接続回線を敷設する必要があります。回線の手配にはAWS Direct Connectパートナーへの申し込みが必要で、開通までに数週間〜数か月かかる場合があります。
手順1: Direct Connect接続の概要確認
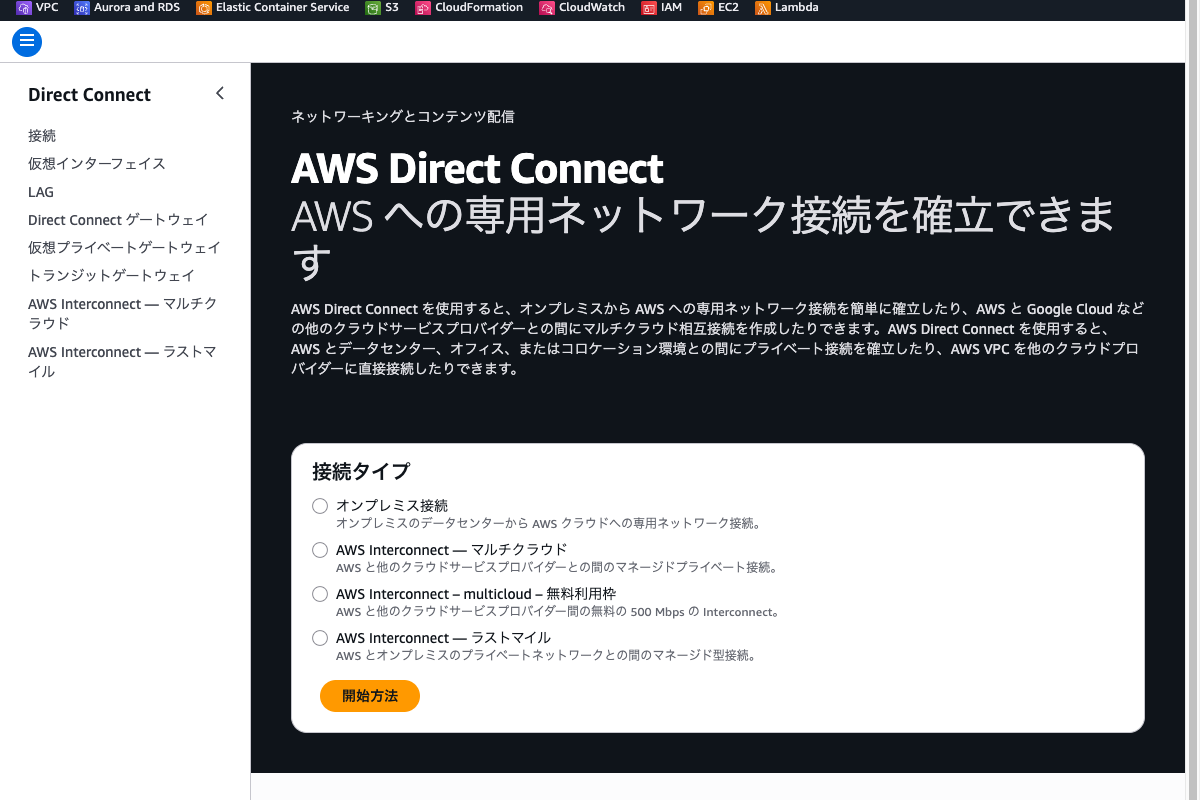
AWSコンソールでDirect Connectサービスの画面構成を確認します。
- AWSマネジメントコンソールにログインし、リージョンが
ap-northeast-1(東京)であることを確認します - 上部の検索バーに
Direct Connectと入力し、表示された「Direct Connect」を選択します - Direct Connectのダッシュボードが表示されます。左側ナビゲーションに以下のメニューが確認できます
- 「接続」: Direct Connectの物理接続を管理する
- 「仮想インターフェイス」: VIF(プライベートVIF、パブリックVIF、トランジットVIF)を管理する
- 「LAG」: Link Aggregation Groupを管理する
- 「Direct Connect ゲートウェイ」: Direct Connect gatewayを管理する
- 「仮想プライベートゲートウェイ」「トランジットゲートウェイ」: Direct Connect gatewayに関連付けるゲートウェイを管理する
- 「AWS Interconnect ─ マルチクラウド」「AWS Interconnect ─ ラストマイル」: 他クラウドや拠点との接続を申し込む
Direct Connectのコンソールはグローバルサービスとして提供されるため、画面右上のリージョン表示は「グローバル」になります。ロケーションの選択で東京リージョンの接続を扱います。
- 左側ナビゲーションの「接続」を選択します
- 既存の接続がない場合は、空の一覧が表示されます。「接続を作成する」ボタンが確認できます
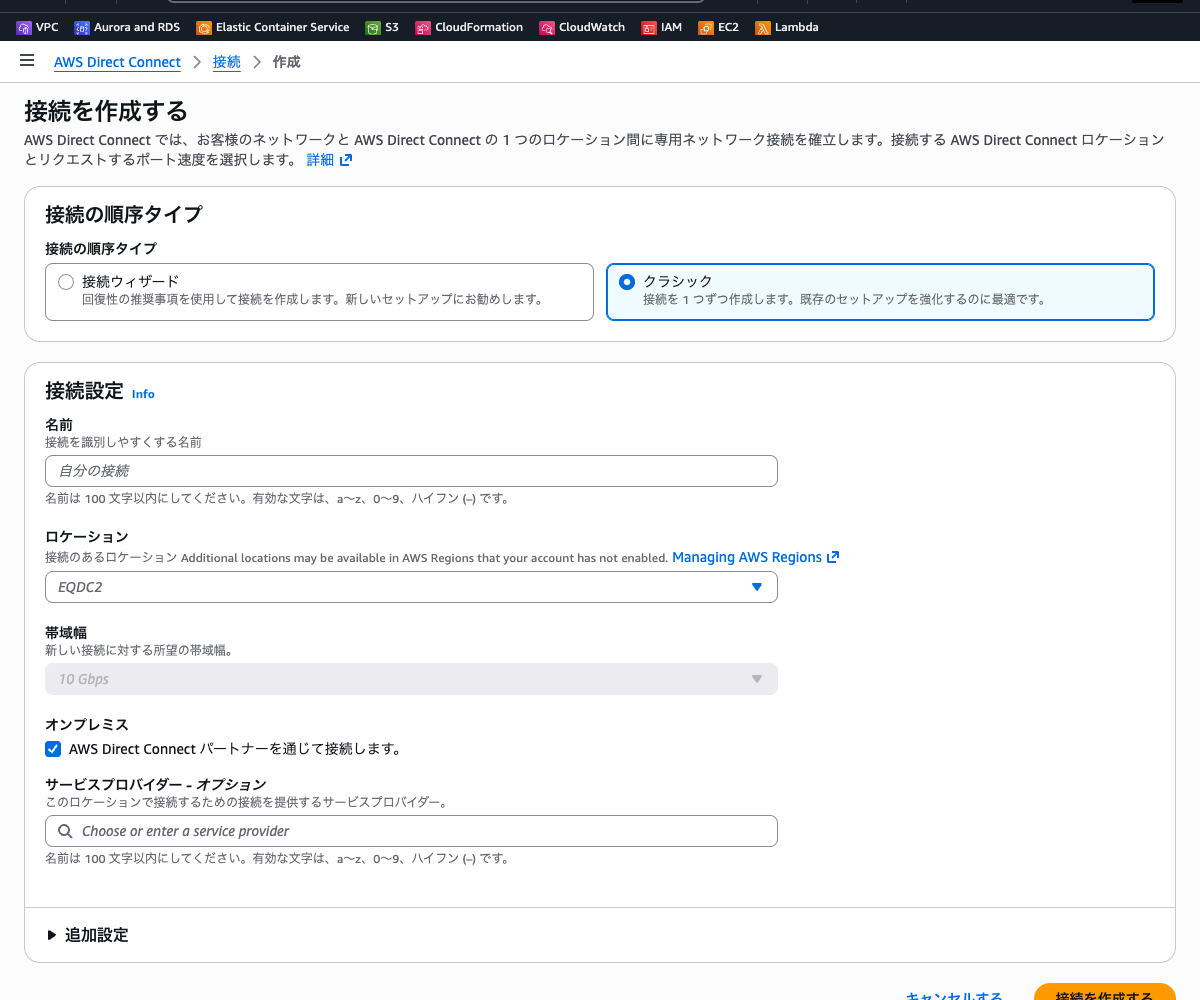
- 「接続を作成する」をクリックすると、まず「接続の順序タイプ」で「接続ウィザード」か「クラシック」かを選びます。「クラシック」を選ぶと、接続名・ロケーション・ポート速度を直接指定する画面になります
クラシックの画面では、接続名、ロケーション(例:
EQDC2)、ポート速度(1 Gbps / 10 Gbps / 100 Gbps など)、サービスプロバイダーを指定します。専用接続では選択したポート速度がそのまま物理ポートの帯域になります。
手順2: Direct Connect gatewayの作成
Direct Connect gatewayを作成します。Direct Connect gatewayはリージョンに依存しないグローバルリソースです。
- 左側ナビゲーションの「Direct Connectゲートウェイ」を選択します
- 「Direct Connectゲートウェイを作成」をクリックします
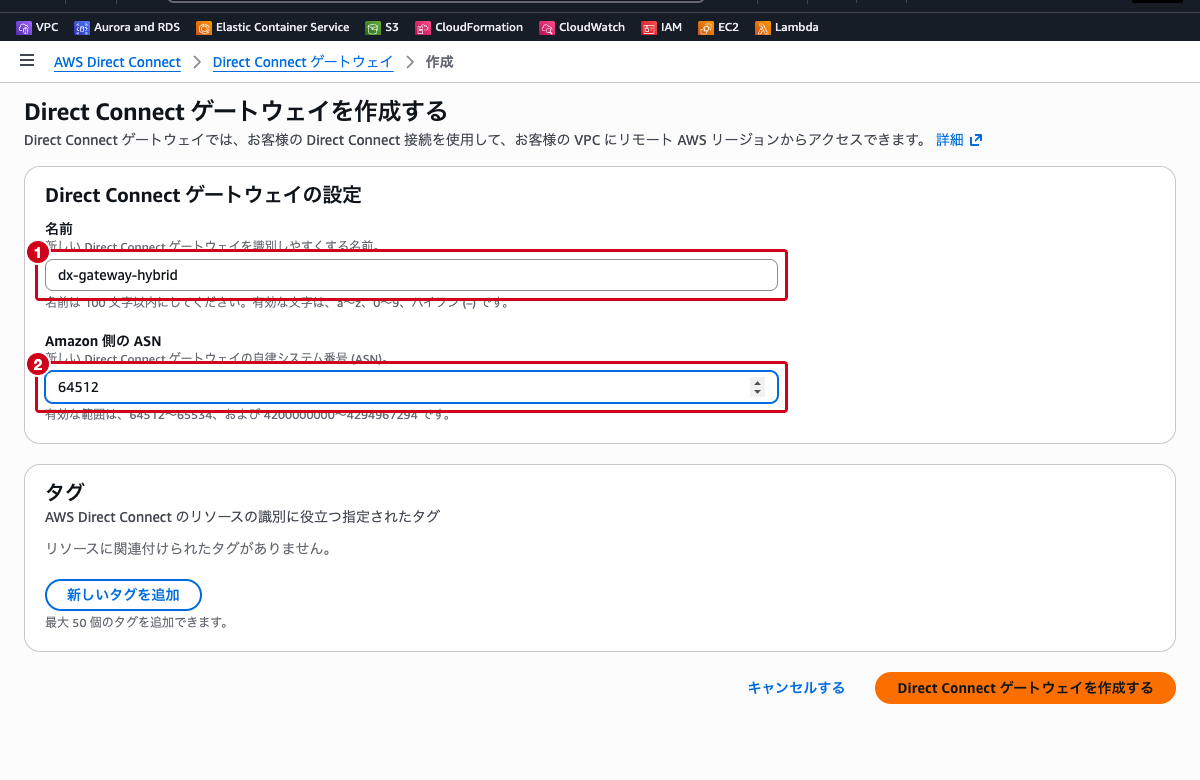
- 以下の情報を入力します
- 名前:
dx-gateway-hybrid - Amazon 側の ASN:
64512(任意のプライベートASN。空欄のままだとAWSが自動で割り当てます)
名前を入力するとASNの入力欄がクリアされることがあります。「Direct Connect ゲートウェイを作成する」をクリックする前に、両方の値が入っていることを確認してください。
Amazon側のASNは、BGPセッションでAWS側が使用するAS番号です。プライベートASN範囲(64512〜65534)から選択します。オンプレミス側のルーターで使用するASNとは異なる値を設定する必要があります。
- 「Direct Connect ゲートウェイを作成する」をクリックします
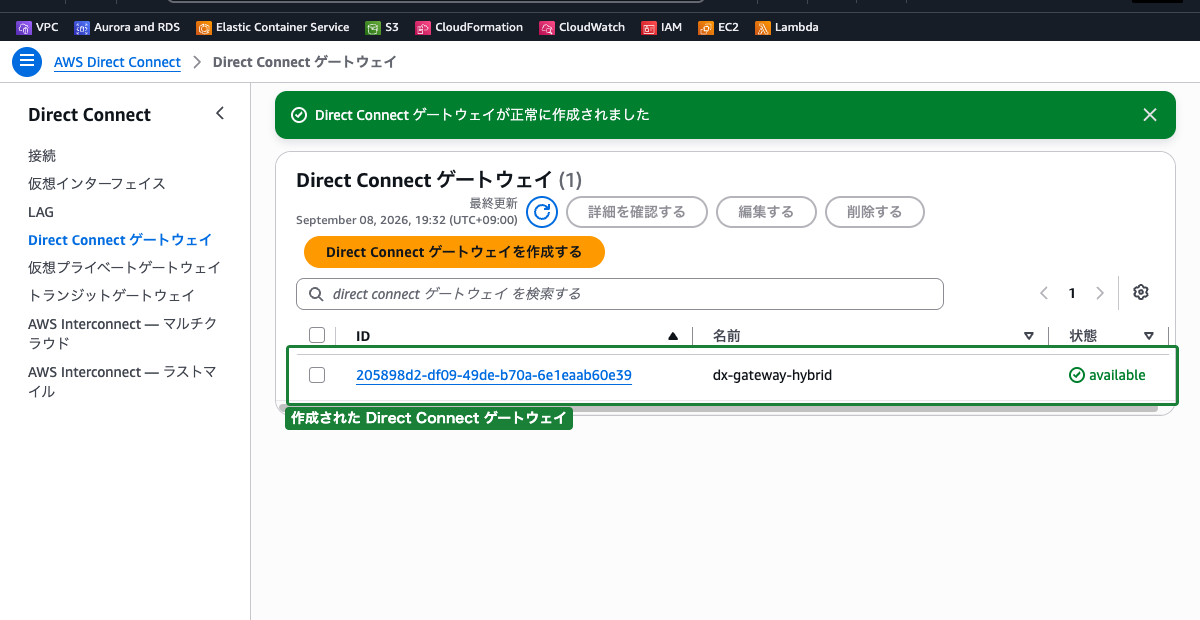
- 作成完了後、左側ナビゲーションの「Direct Connect ゲートウェイ」を開くと、一覧に
dx-gateway-hybridが状態availableで表示されます
手順3: トランジット仮想インターフェイスの作成手順
トランジットVIFを作成し、Direct Connect gatewayに関連付けます。Transit Gatewayを経由する構成では、プライベートVIFではなくトランジットVIFを使用します。
VIFの作成には、有効なDirect Connect接続が必要です。接続が1つも無いアカウントでは、左側ナビゲーションの「仮想インターフェイス」を開いても一覧・作成フォームが表示されません。ここでは設定項目のみを確認します。
- 左側ナビゲーションの「仮想インターフェイス」を選択します
- 「仮想インターフェイスを作成」をクリックします
- 「仮想インターフェイスのタイプ」で「トランジット」を選択します
- 以下の情報を入力します
| 設定項目 | 設定値 | 説明 |
|---|---|---|
| 仮想インターフェイス名 | dx-transit-vif-hybrid | 識別用の名前 |
| 接続 | (既存のDirect Connect接続を選択) | VIFを作成する物理接続 |
| ゲートウェイタイプ | 「Direct Connect ゲートウェイ」 | Direct Connect gatewayに関連付ける |
| Direct Connect ゲートウェイ | dx-gateway-hybrid | 手順2で作成したgateway |
| VLAN | 100(任意の値) | 802.1Q VLANタグ |
| BGPのASN | 65001(オンプレミス側のASN) | お客様側ルーターのAS番号 |
- 「追加設定」セクションでは、以下の項目を確認します
- BGP認証キー: BGPセッションの認証に使用するキー(オプション)
- Amazon側のルーターピアIP: AWS側のBGPピアリングIPアドレス(自動割り当てまたは手動指定)
- カスタマー側のルーターピアIP: オンプレミス側のBGPピアリングIPアドレス
- 「仮想インターフェイスを作成」をクリックします
VIF作成後、オンプレミス側のルーターでBGPセッションを設定し、AWS側とのピアリングを確立する必要があります。BGPセッションが確立されると、VIFのステータスが「available」に変わります。
1つのDirect Connect gatewayに、仮想プライベートゲートウェイとTransit Gatewayの両方を関連付けることはできません。すでにプライベートVIFがアタッチされている、または仮想プライベートゲートウェイが関連付けられているDirect Connect gatewayには、Transit Gatewayを関連付けられない点に注意してください。
手順4: Site-to-Site VPN接続の作成(Direct Connect上)
Direct Connect経路上でIPSec暗号化を実現するため、Transit Gatewayを使用したVPN接続を作成します。
Direct Connect上でVPN接続を構築するには、Transit Gatewayを使用する構成が推奨されます。Transit GatewayにDirect Connect gatewayとVPN接続の両方をアタッチし、Direct Connect経路上でIPSecトンネルを確立します。
4-1. カスタマーゲートウェイの作成
まず、オンプレミス側のVPNルーターをカスタマーゲートウェイとして登録します。
- 上部の検索バーに
VPCと入力し、表示された「VPC」を選択します - 左側ナビゲーションの「仮想プライベートネットワーク (VPN)」→「カスタマーゲートウェイ」を選択します
- 「カスタマーゲートウェイを作成」をクリックします
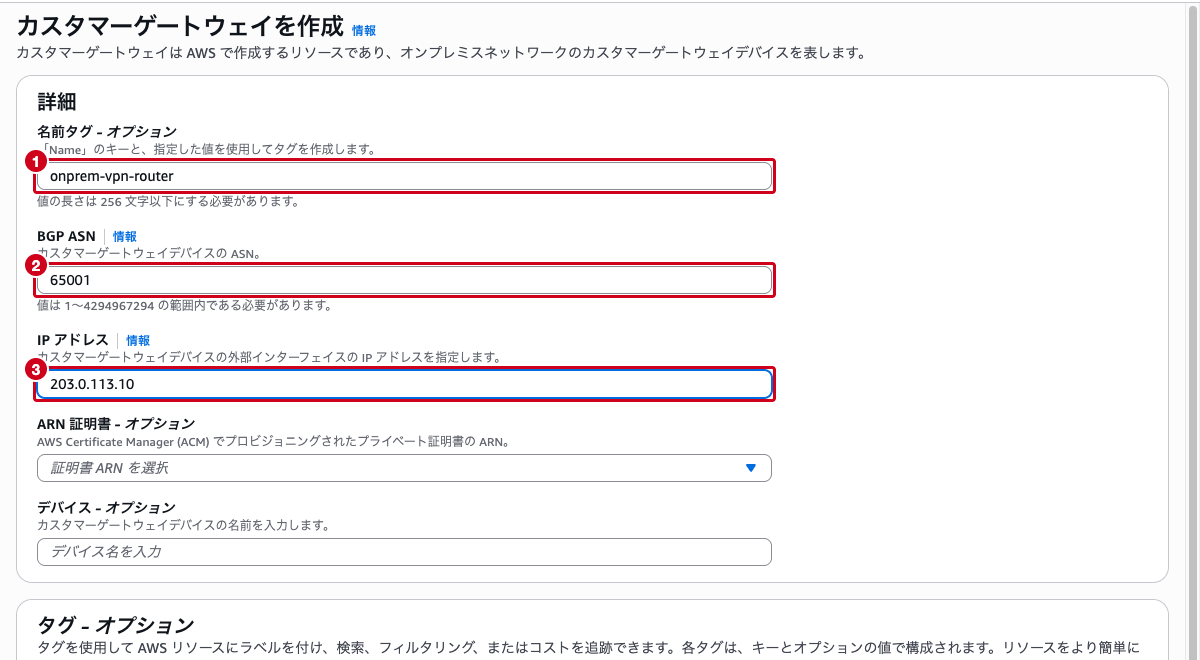
- 以下の情報を入力します
- 名前タグ – オプション:
onprem-vpn-router - BGP ASN:
65001(オンプレミス側ルーターのASN。1〜4294967294の範囲) - IP アドレス: オンプレミス側VPNルーターの外部インターフェイスのIPアドレス(ここでは例として
203.0.113.10) - 「ARN 証明書 – オプション」「デバイス – オプション」はデフォルト(未指定)のままにします
- 「カスタマーゲートウェイを作成」をクリックします
4-2. Transit Gatewayの作成
Transit Gatewayを作成し、VPCとVPN接続を集約するハブとして使用します。
- 左側ナビゲーションの「Transit Gateway」→「Transit Gateway」を選択します
- 「Transit Gatewayを作成」をクリックします
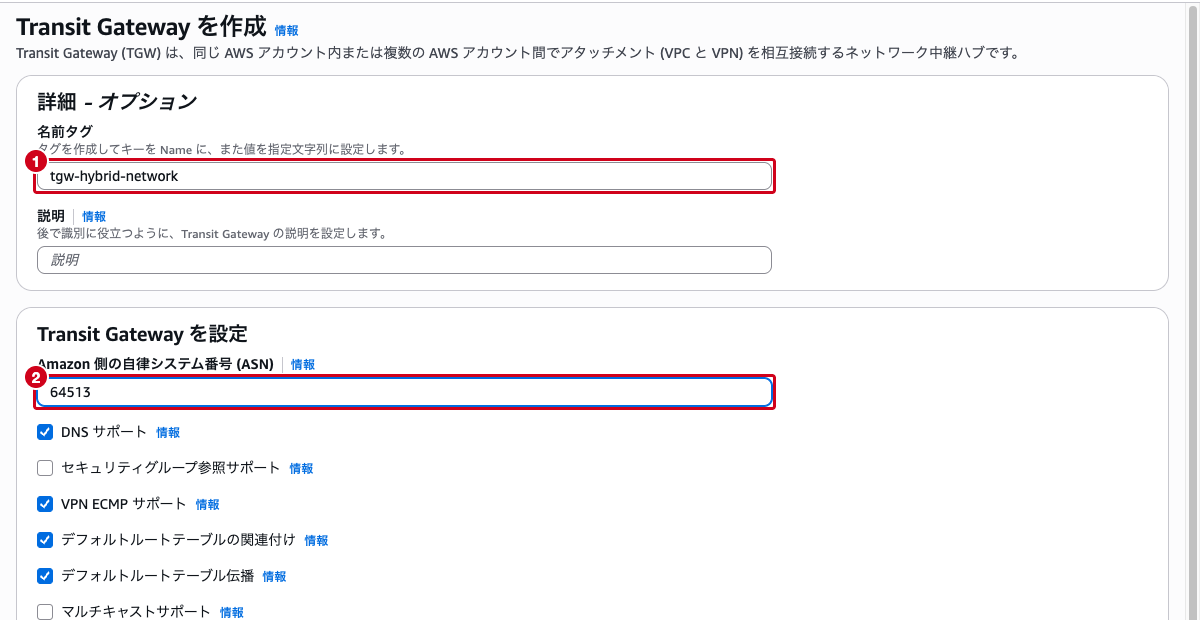
- 以下の情報を入力します
- 「詳細 – オプション」の名前タグ:
tgw-hybrid-network - 「Transit Gateway を設定」の「Amazon 側の自律システム番号 (ASN)」:
64513(Direct Connect gatewayとは異なるASNを指定) - DNSサポート・VPN ECMPサポート・デフォルトルートテーブルの関連付け/伝播などその他の項目はデフォルトのままにします
- 「Transit Gateway を作成」をクリックします
- 一覧に戻り、状態が
PendingからAvailableになるまで数分待ちます
4-3. Site-to-Site VPN接続の作成
Transit Gatewayに対してVPN接続を作成します。
- 左側ナビゲーションの「仮想プライベートネットワーク (VPN)」→「Site-to-Site VPN 接続」を選択します
- 「VPN接続を作成」をクリックします
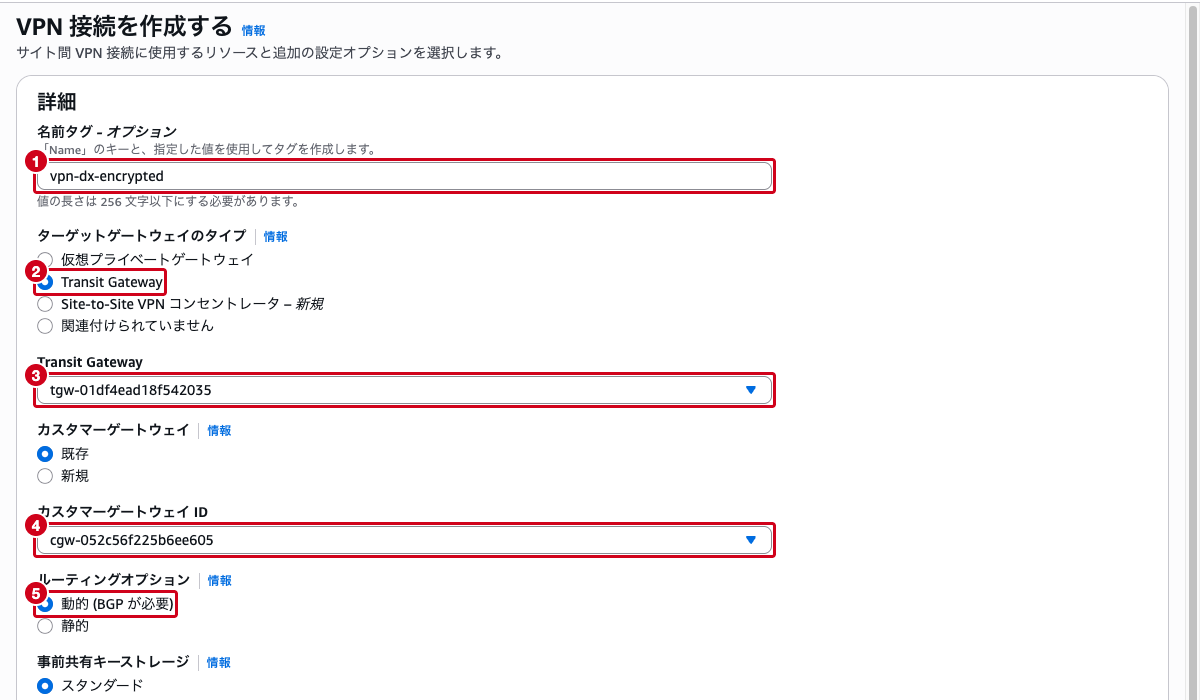
- 以下の情報を入力します
| 設定項目 | 設定値 | 説明 |
|---|---|---|
| 名前タグ | vpn-dx-encrypted | 識別用の名前 |
| ターゲットゲートウェイタイプ | 「Transit Gateway」 | Transit Gatewayにアタッチ |
| Transit Gateway | tgw-hybrid-network | 手順4-2で作成したTransit Gateway |
| カスタマーゲートウェイ | 「既存」→ onprem-vpn-router | 手順4-1で作成したカスタマーゲートウェイ |
| ルーティングオプション | 「動的(BGPが必要)」 | BGPによる動的ルーティング |
- 「トンネル内部 IP バージョン」は
IPv4(デフォルト)のままにします - 暗号化アルゴリズムを指定したい場合は、「トンネル 1 オプション – オプション」を展開し、「トンネル 1 の詳細オプション」で「トンネル 1 オプションを編集する」を選択します。以下の項目が表示されます
- フェーズ 1 / フェーズ 2 暗号化アルゴリズム:
AES128/AES256/AES128-GCM-16/AES256-GCM-16 - フェーズ 1 / フェーズ 2 整合性アルゴリズム:
SHA1/SHA2-256/SHA2-384/SHA2-512 - フェーズ 1 / フェーズ 2 DH グループ番号
- IKE バージョン:
ikev1/ikev2 - ここではデフォルト(「デフォルトのオプションを使用する」)のままにします
詳細オプションを指定しない場合、AWSがサポートする暗号化・整合性アルゴリズムがすべて許可され、カスタマーゲートウェイデバイスとのネゴシエーションで実際に使用する組み合わせが決まります。セキュリティ要件で使用するアルゴリズムを限定したい場合は、
AES256とSHA2-256以上、ikev2のみを許可するといった絞り込みを行います。トンネル 2 も同様に設定できます。
- 「VPN接続を作成」をクリックします
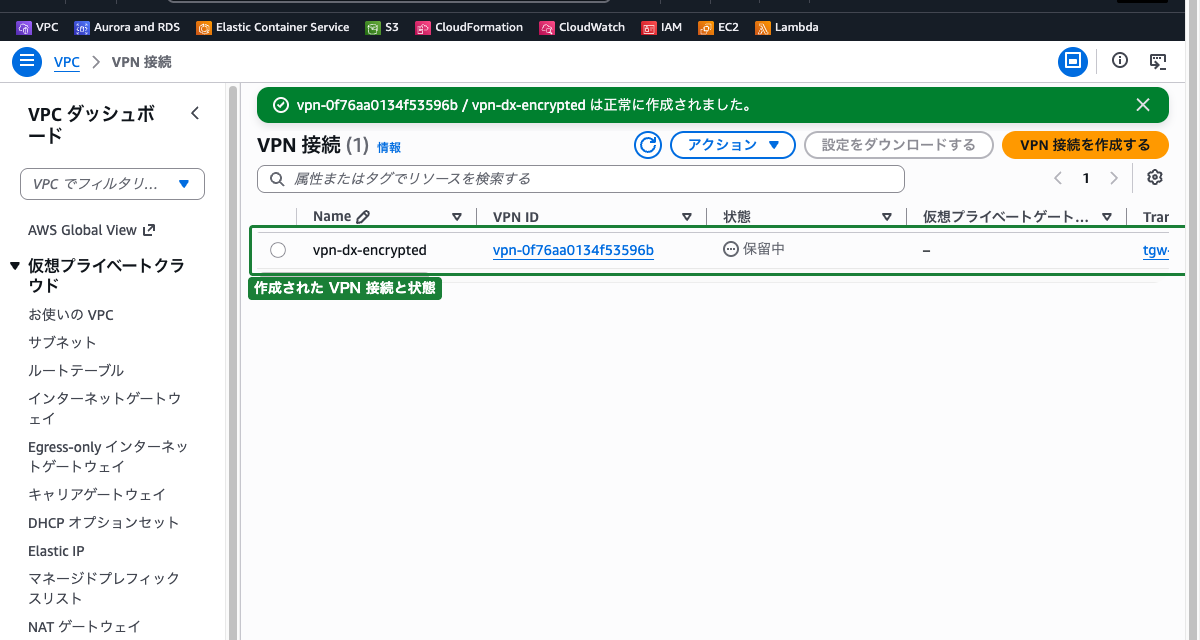
作成直後の状態は「保留中」で、数分後に「利用可能」に変わります。
4-4. Direct Connect gatewayとTransit Gatewayの関連付け
Direct Connect gatewayをTransit Gatewayに関連付けることで、Direct Connect経路からTransit Gateway配下のVPCにアクセスできるようになります。
- 上部の検索バーに
Direct Connectと入力し、表示された「Direct Connect」を選択します - 左側ナビゲーションの「Direct Connect ゲートウェイ」を選択します
- 一覧の
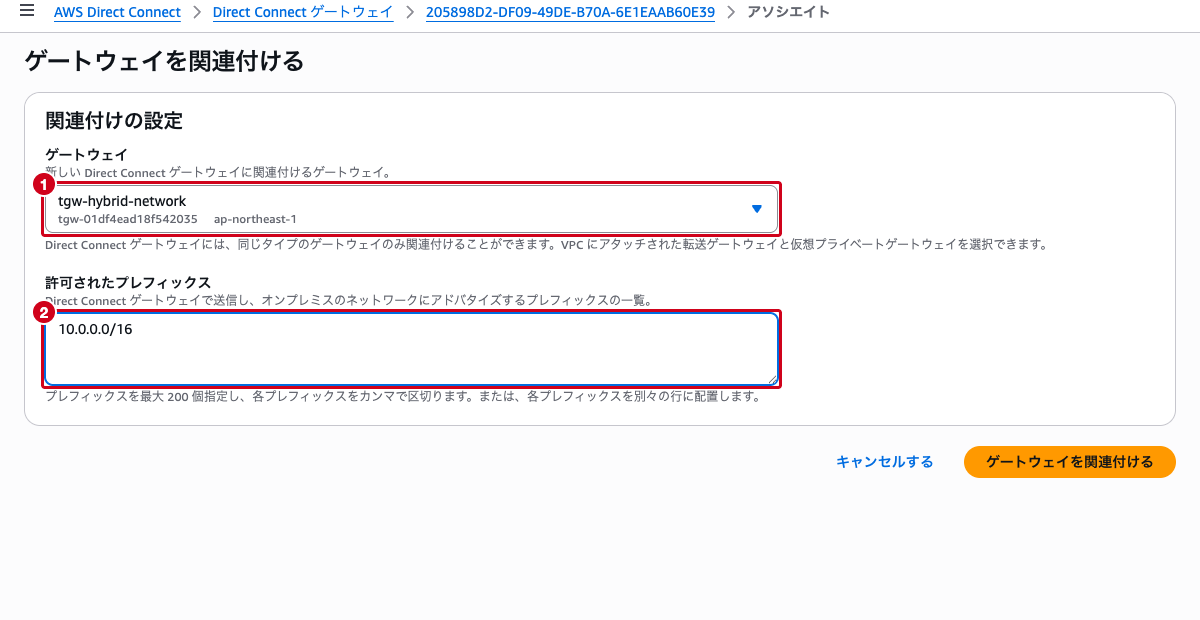
dx-gateway-hybridの ID をクリックして詳細画面を開きます - 「ゲートウェイの関連付け」タブを選択し、「ゲートウェイを関連付ける」をクリックします
- 以下を設定します
- ゲートウェイ:
tgw-hybrid-network(「マイゲートウェイ」のプルダウンから選択) - 許可されたプレフィックス – オプション: VPCのCIDR(例:
10.0.0.0/16)
選択できるのは、VPCにアタッチされたTransit Gatewayと仮想プライベートゲートウェイだけです。Direct Connect gatewayには同じタイプのゲートウェイのみを関連付けられます(Transit Gatewayと仮想プライベートゲートウェイを混在させることはできません)。
- 「ゲートウェイを関連付ける」をクリックします
- 関連付けの状態は
associatingから始まり、完了までに数分かかります
関連付けが完了すると、オンプレミスからDirect Connect → Direct Connect gateway → Transit Gatewayの経路が確立されます。Transit GatewayにアタッチされたVPN接続のIPSecトンネルを通じて、暗号化された通信が行われます。
設定のポイントと注意事項
- ASNの設計: Direct Connect gateway、Transit Gateway、オンプレミスルーターそれぞれに異なるASNを割り当てる必要があります。プライベートASN範囲(64512〜65534)の中で重複しない値を選択してください
- BGPセッションの確立: DirectConnectのトランジットVIFとVPN接続の両方でBGPセッションの確立が必要です。オンプレミス側のルーターでBGP設定を行ってください
- 冗長化の検討: 本番環境では、Direct Connect接続の冗長化(2本の接続を異なるロケーションから敷設)と、VPN接続の冗長化(2つのトンネル)を検討してください
- ルーティングの優先順位: Direct Connect経路とVPN経路が両方存在する場合、AWSはDirect Connect経路を優先します。Direct Connect経路が障害で利用できない場合にVPN経路にフェイルオーバーする設計が可能です
- MACsecとの違い: MACsec(IEEE 802.1AE)はDirect Connect接続のレイヤー2暗号化であり、10 Gbps / 100 Gbps / 400 Gbps の専用接続かつ対応ロケーションでのみ利用できます。IPSecはレイヤー3暗号化であり、接続速度に依存しません。要件に応じて適切な暗号化方式を選択してください
まとめ
オンプレミス-AWS間で「プライベートネットワーク」「暗号化」「一貫性のあるネットワーク体験」を同時に実現するには、Direct ConnectとVPNを組み合わせた構成が必要です。
| 要件 | ソリューション |
|---|---|
| プライベートネットワーク(公衆インターネットを経由しない) | AWS Direct Connectによる専用線接続 |
| 複数VPC・複数リージョンへの接続管理 | Direct Connect gatewayによる一元管理 |
| Transit Gateway配下の複数VPCへのアクセス | トランジット仮想インターフェイス(トランジットVIF)の使用 |
| 通信の暗号化(IPSec) | Direct Connect経路上でのSite-to-Site VPN接続 |
| 全体の構成 | Direct Connect + Direct Connect gateway + トランジットVIF + VPN接続(プライベート IP VPN) |
Direct Connectは専用線による安定した接続を提供しますが、それだけでは通信の暗号化は行われません。コンプライアンス要件で暗号化が求められる場合は、必ずVPN接続を追加する設計を検討してください。
参照先
- AWS Direct Connect とは
- AWS Direct Connect ゲートウェイ
- AWS Direct Connect 仮想インターフェイス
- AWS Direct Connect + VPN
- AWS Site-to-Site VPN とは
- AWS Direct Connect 上のプライベート IP VPN
- MAC セキュリティ (MACsec)
- Transit Gateway を使用した Direct Connect ゲートウェイの関連付け
- AWS Direct Connect の MACsec