概要
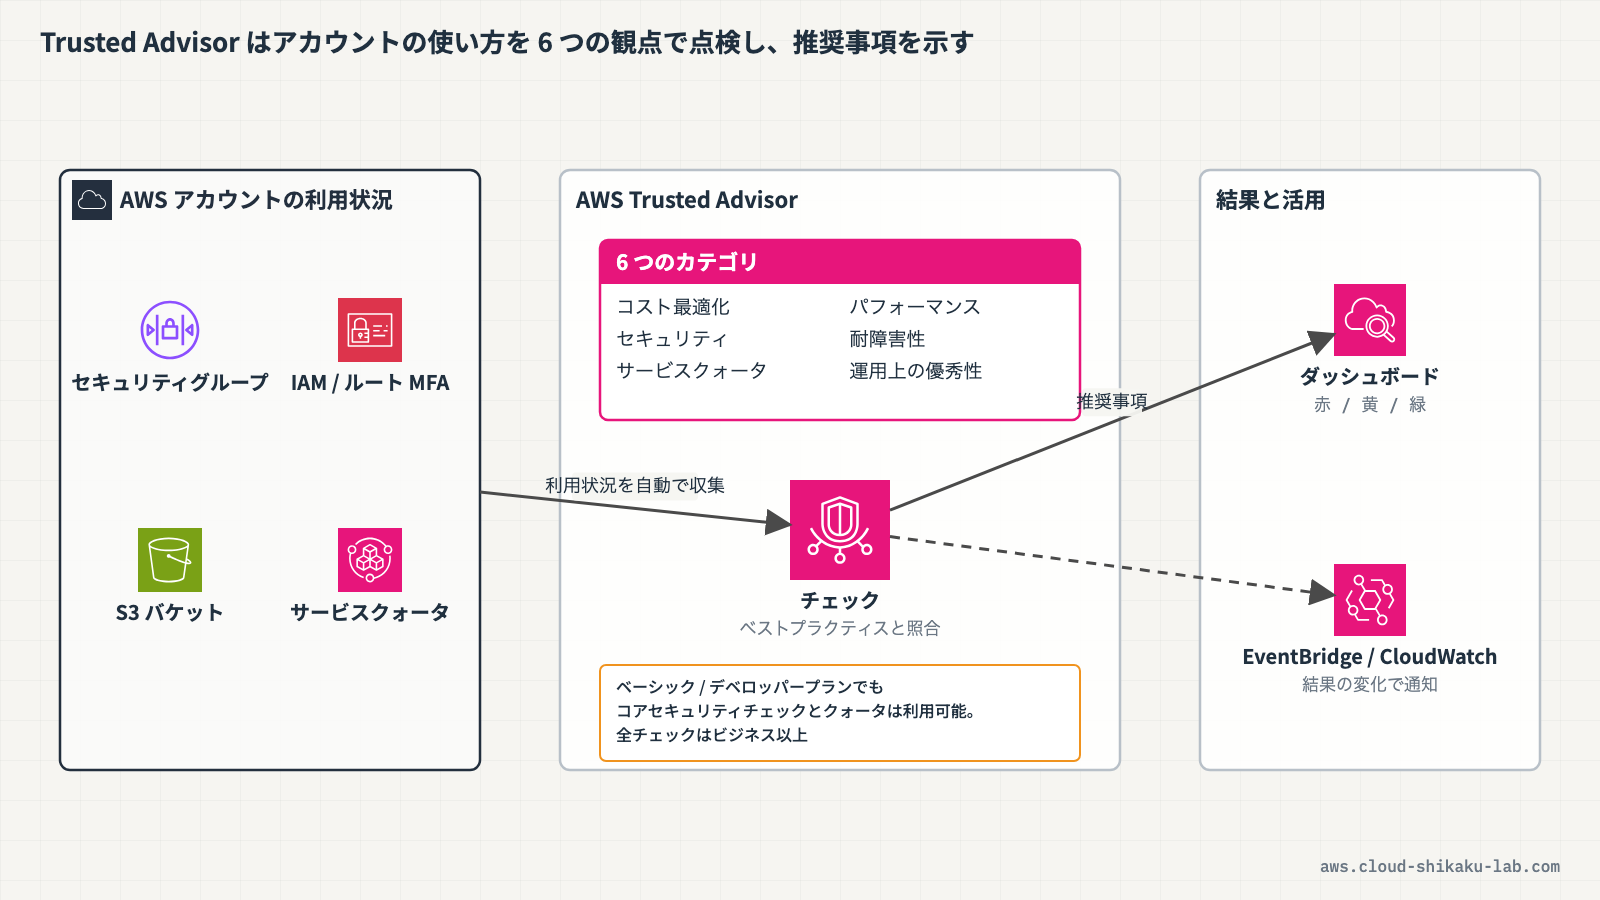
AWS Trusted Advisor は、AWS アカウントの利用状況を自動的に分析し、AWS のベストプラクティスに基づいた推奨事項を提示するサービスです。コスト最適化、パフォーマンス、セキュリティ、耐障害性、サービスクォータ、運用上の優秀性の6つのカテゴリで、改善が必要な項目を可視化します。
AWS を利用していると、不要なリソースの放置、セキュリティグループの過剰な開放、リソースの冗長化不足など、気づかないうちにベストプラクティスから逸脱してしまうことがあります。Trusted Advisor はこうした問題を自動検出し、具体的な改善アクションを教えてくれます。
本記事では、Trusted Advisor のダッシュボードを確認し、各カテゴリの推奨事項を読み解く方法を体験します。
この記事のメリット
- AWS Trusted Advisor の基本概念と5つのチェックカテゴリを理解できる
- サポートプランによる利用可能なチェックの違いを把握できる
- ダッシュボードの見方と各チェック結果の読み解き方を習得できる
- セキュリティカテゴリの重要なチェック項目を体験を通じて学べる
- Trusted Advisor を活用した継続的なアカウント改善の進め方を理解できる
執筆者とキャラクター紹介
執筆者:土肥(とひ)
株式会社ジェニュインの代表であり元エンジニア。これまでオンプレミスと AWS 環境のインフラ業務を担当。AWS 認定資格の学習で得た知識を、ハンズオンとともに解説するのが得意。直近では新人の教育も行っており、これから技術を学ぶ方が納得できる解説を心がけています。基礎編・Cloud Practitioner の記事では、解説役としても登場します。

クラウドおさる
 クラウドおさる
はじめましてでござる。弊猿はクラウドおさる。IT インフラが異常に発達した猿山から、雲に乗って地上の AWS を学びに降りてきたのでござる。
 クラウドおさる
基礎編や Cloud Practitioner の記事では、とひさんに素朴な疑問をぶつける役でござるな。Security - Specialty などの記事では、要所でワンポイントや注意点をひとこと添えるでござる。
 クラウドおさる
猿山にもデータセンターや監視当番があって、地上で起きることはだいたい猿山にも同じ仕組みがあるのでござる。例え話がつい猿山に寄るのは、弊猿の癖でござる。
技術解説
AWS Trusted Advisor の6つのカテゴリ
クラウドおさるとひさん、Trusted Advisor ってどんなことをチェックしてくれるんですか?
 土肥
Trusted Advisor は大きく6つのカテゴリでチェックしてくれるんだよ。コスト最適化、パフォーマンス、セキュリティ、耐障害性、サービスクォータ、運用上の優秀性の6つだね。
| カテゴリ | 説明 | チェック例 |
|---|---|---|
| コスト最適化 | 未使用リソースや過剰なプロビジョニングの検出 | 使用率の低い EC2 インスタンス、未使用の Elastic IP |
| パフォーマンス | パフォーマンス向上の余地がある項目の検出 | EBS のスループット最適化、CloudFront の設定 |
| セキュリティ | セキュリティリスクのある設定の検出 | 開放されたセキュリティグループ、MFA 未設定のルートアカウント |
| 耐障害性 | 可用性や冗長性に問題がある構成の検出 | 単一 AZ の RDS、EBS スナップショットの未作成 |
| サービスクォータ | サービスクォータの上限に近づいている項目の検出(コンソールでは「サービスの制限」と表示) | VPC 数、Elastic IP 数の上限 |
| 運用上の優秀性 | 運用を効率化・自動化するためのベストプラクティスからの逸脱の検出 | CloudTrail の未設定、タグ付けの不足 |
クラウドおさるコストだけじゃなくて、セキュリティや可用性までカバーしてるんですね。
土肥そうなんだ。例えばセキュリティなら「セキュリティグループが全開放されてないか」とか「ルートアカウントに MFA が設定されてるか」みたいな、うっかり見落としがちなポイントを自動で拾ってくれるよ。
クラウドおさる自分では気づきにくい問題を見つけてくれるのは助かりますね。
サポートプランとチェック範囲
クラウドおさるTrusted Advisor のチェックって、誰でも全部使えるんですか?
土肥実はサポートプランによって使えるチェックの範囲が違うんだよ。
| サポートプラン | 利用可能なチェック |
|---|---|
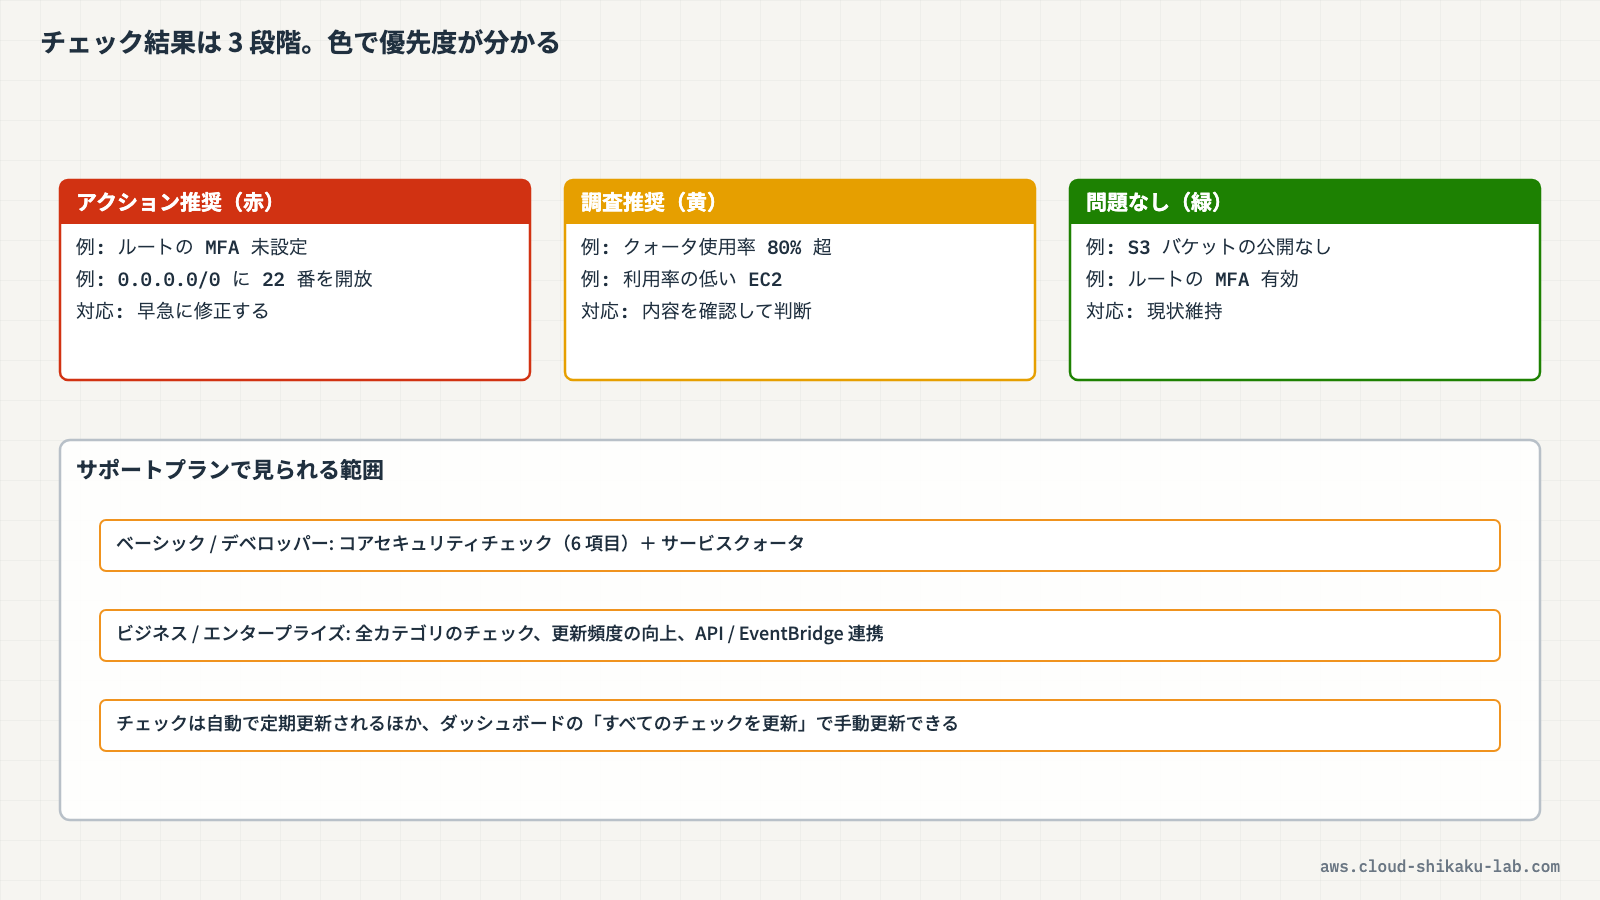
| ベーシック / デベロッパー | コアセキュリティチェック(6項目)とサービスクォータチェックのみ |
| ビジネス | すべてのチェック + AWS Support API でのアクセス |
| エンタープライズ | すべてのチェック + AWS Support API でのアクセス + 優先対応 |
クラウドおさるベーシックプランだとかなり限定的なんですね。
土肥そうだね。ただ、ベーシックプランでもコアセキュリティチェックとして重要な6項目は使えるんだ。
- S3 バケットの公開アクセス
- セキュリティグループ — 特定のポートの無制限アクセス
- IAM の使用状況
- ルートアカウントの MFA
- EBS パブリックスナップショット
- RDS パブリックスナップショット
クラウドおさるセキュリティ系の基本的なチェックは無料でもできるんですね。それは安心です。
土肥うん、最低限のセキュリティリスクは無料プランでも検出できるようになっているんだよ。コスト最適化やパフォーマンスの詳細チェックが必要な場合は、ビジネスプラン以上にする必要があるね。
チェック結果のステータス
クラウドおさるチェック結果はどんなふうに表示されるんですか?
土肥各チェック項目の結果は色分けされたステータスで表示されるよ。信号みたいなイメージだね。
| ステータス | 色 | 意味 |
|---|---|---|
| アクション推奨 | 赤 | 即座に対応が必要な問題が検出された |
| 調査推奨 | 黄 | 確認が推奨される項目がある |
| 問題なし | 緑 | ベストプラクティスに準拠している |
| 除外された項目 | グレー | チェックから除外された項目 |
 クラウドおさる
赤は即対応ですか。セキュリティグループが全開放されてたりすると赤になるんですかね。
土肥そのとおりだよ。赤は「今すぐ直してね」というレベルだから、見つけたら優先的に対応したいね。黄色は「念のため確認してね」くらいのニュアンスだよ。
クラウドおさる色で分かれているとパッと見で優先度がわかるので便利ですね。
Trusted Advisor と連携するサービス
クラウドおさるTrusted Advisor の結果って、ダッシュボードで見るだけですか?
土肥それだけじゃないんだ。他の AWS サービスと連携して、チェック結果をもっと活用できるよ。
- Amazon CloudWatch: チェック結果のメトリクスを監視し、アラームを設定
- Amazon EventBridge: チェックステータスの変更をイベントとして検出
- AWS Security Hub: セキュリティチェック結果を Security Hub に統合
クラウドおさるCloudWatch と連携できるということは、チェック結果が悪化したら通知を飛ばしたりもできるんですか?
土肥そうだね。例えば EventBridge でチェックステータスの変更を検出して、SNS で通知を送るといった自動化ができるんだ。定期的にダッシュボードを見に行かなくても、問題が発生したら気づける仕組みを作れるよ。
クラウドおさる自動で監視してくれるなら、運用がすごく楽になりますね。
実践
前提条件
- リージョン:
us-east-1(バージニア北部)— Trusted Advisor はグローバルサービスのためus-east-1で操作 - AWS アカウントにログインできること
| リソース種別 | リソース名 | 用途 |
|---|---|---|
| (新規リソースの作成なし) | — | Trusted Advisor は既存の構成を分析する |
Trusted Advisor ダッシュボードを確認する
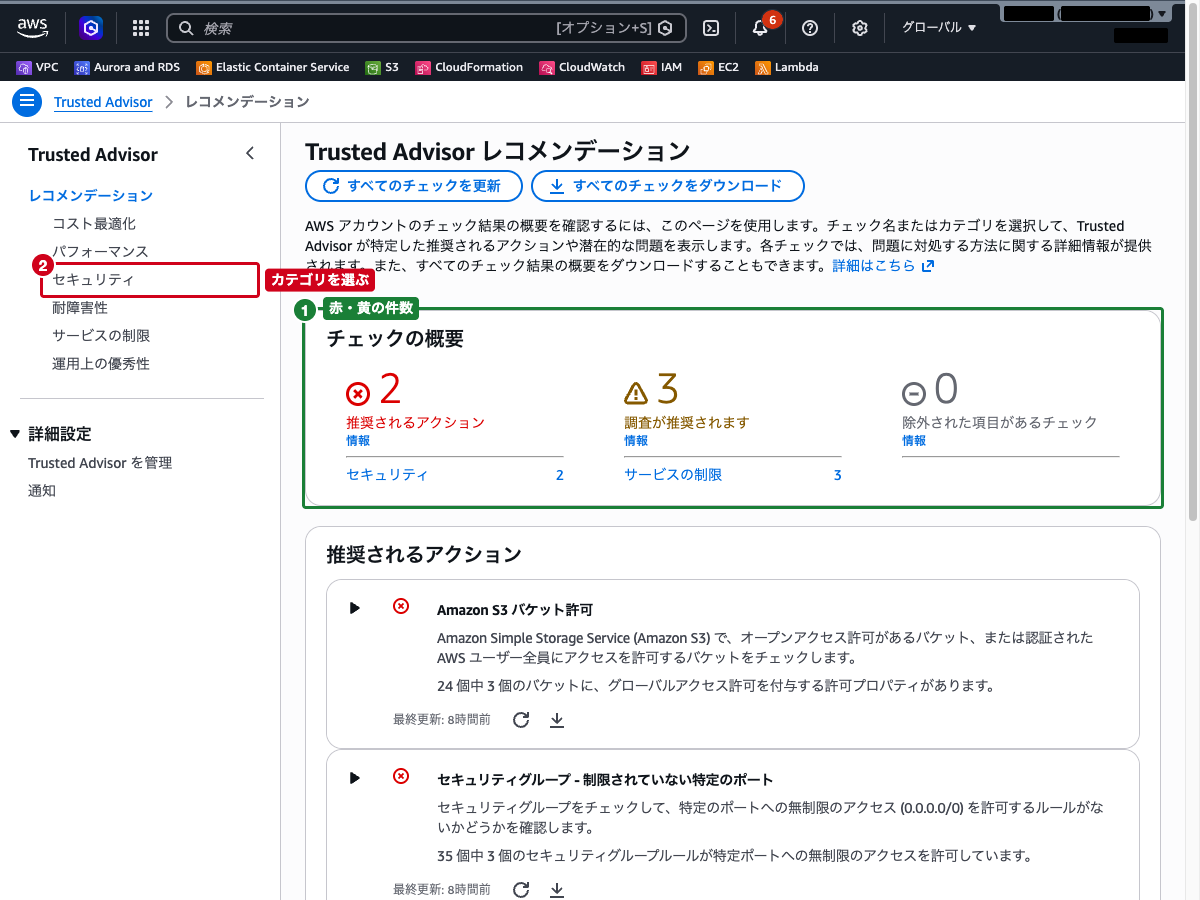
- AWSマネジメントコンソールにログインします
- 上部の検索バーに
Trusted Advisorと入力し、表示された「Trusted Advisor」を選択します - 「Trusted Advisor レコメンデーション」画面が表示されます
- 「チェックの概要」に、アクションが推奨されるチェック(赤)、調査が推奨されるチェック(黄)、除外された項目があるチェックの件数と、該当するカテゴリごとの内訳が表示されます
- 左側ナビゲーションの「レコメンデーション」配下には「コスト最適化」「パフォーマンス」「セキュリティ」「耐障害性」「サービスの制限」「運用上の優秀性」の6カテゴリが並びます
- 「推奨されるアクション」には、赤のチェックが一覧表示されます。ベーシックプランの場合は「AWS Support プランをアップグレードして Trusted Advisor チェックをすべて取得する」という案内も表示されます
セキュリティカテゴリのチェック結果を確認する
- 左側ナビゲーションの「セキュリティ」を選択します
- セキュリティに関するチェック項目の一覧が表示されます
- 各チェックの名前の左にステータスアイコン(赤・黄・緑)が表示され、名前の下に「0 個の EBS スナップショットがパブリックとしてマークされています。」のような結果の要約が表示されます
- 結果がまだ取得されていないチェックはグレーのアイコンで表示されます。その場合は右上の「すべてのチェックを更新」をクリックし、数分待ってからページを再読み込みします
- ベーシックプランでは、利用できないチェックは「AWS Support プランをアップグレードして…」の案内の下にグレーで一覧表示されます
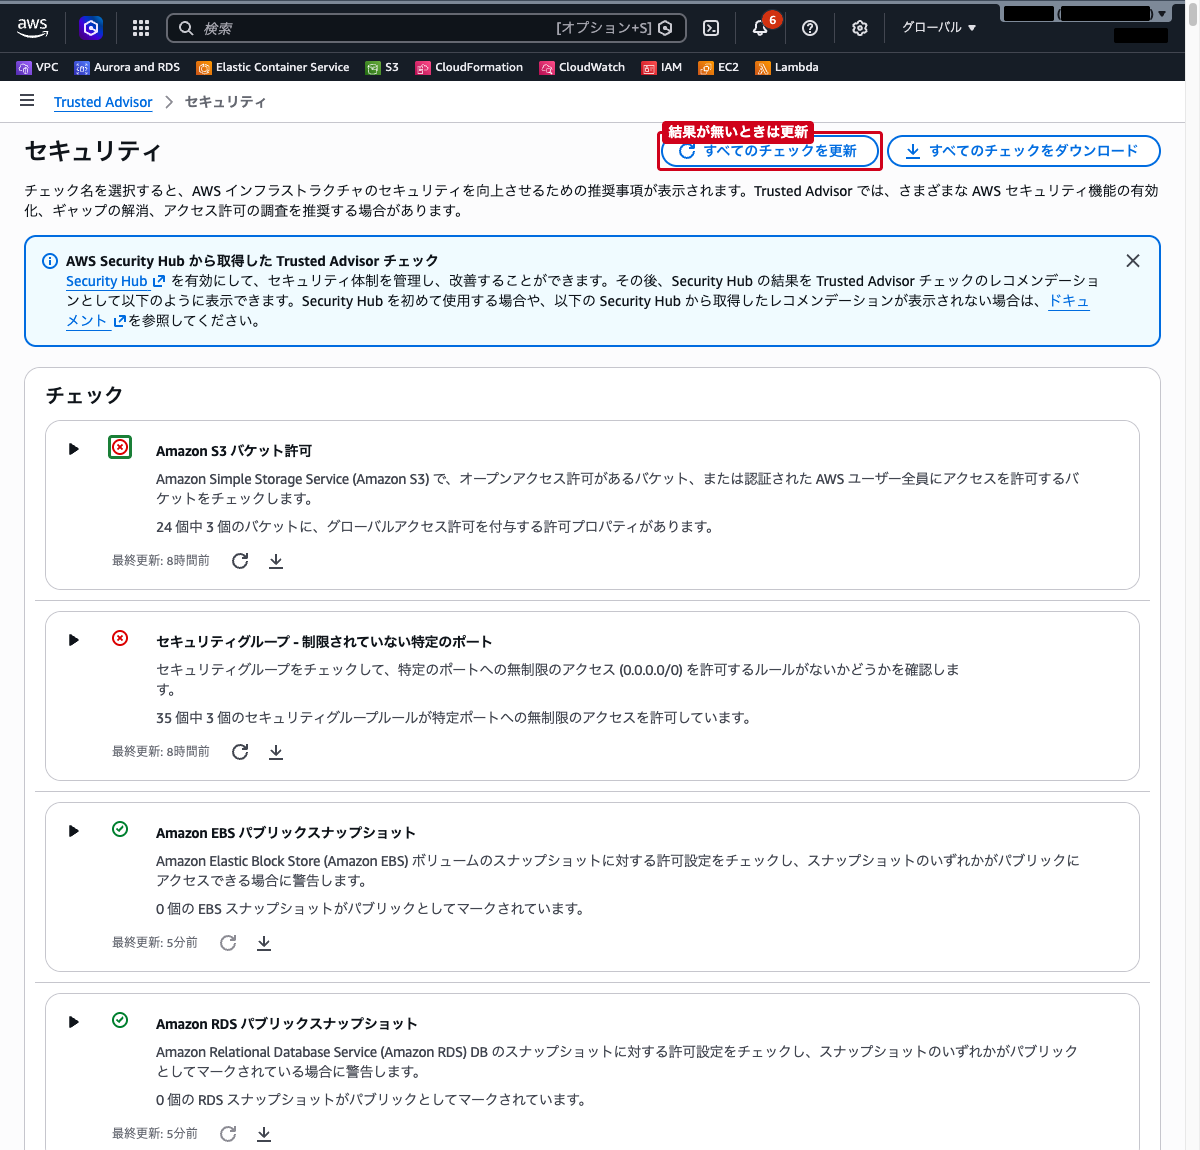
セキュリティグループのチェック詳細を確認する
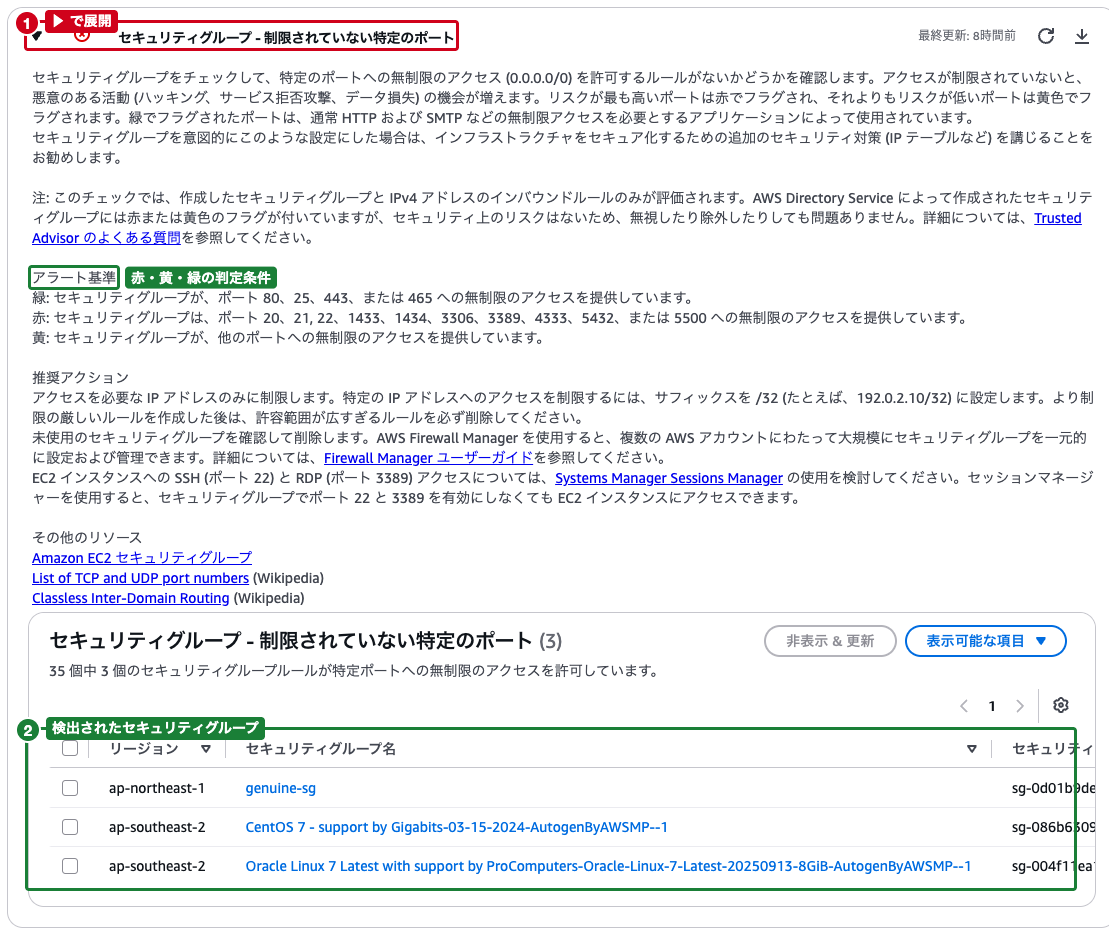
- 「セキュリティグループ – 制限されていない特定のポート」の左にある「▶」をクリックして展開します
- チェックの説明に続いて、「アラート基準」(赤・黄・緑それぞれの判定条件)と「推奨アクション」が表示されます
- 例えばポート 22(SSH)や 3389(RDP)、3306(MySQL)への無制限アクセスは赤、80 や 443 は緑と判定されます
- 下部の表に、問題が検出されたセキュリティグループの一覧が表示されます
- リージョン、セキュリティグループ名、セキュリティグループ ID、プロトコル、ステータス、ポートが表示されます
- 「表示可能な項目」から表示する列を変更できます
ルートアカウントの MFA チェックを確認する
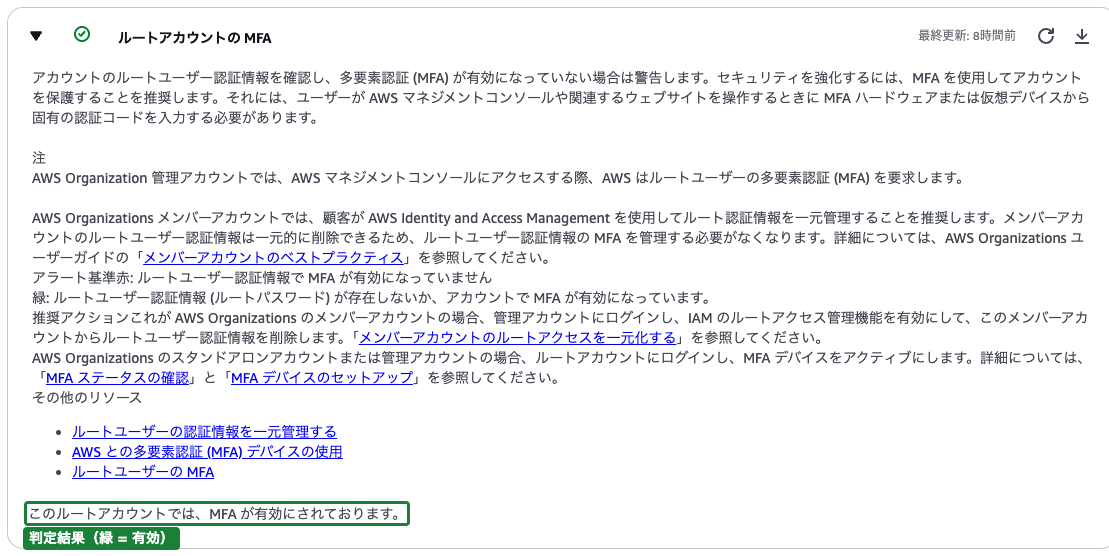
- 展開したチェックを「▼」で折りたたみ、「ルートアカウントの MFA」の「▶」をクリックして展開します
- MFA が有効な場合は緑(問題なし)で「このルートアカウントでは、MFA が有効にされております。」と表示され、無効な場合は赤(アクション推奨)で表示されます
- 「推奨アクション」には、AWS Organizations のメンバーアカウントではルートユーザー認証情報の一元管理、スタンドアロンまたは管理アカウントでは MFA デバイスの有効化が案内されます
サービスクォータのチェック結果を確認する
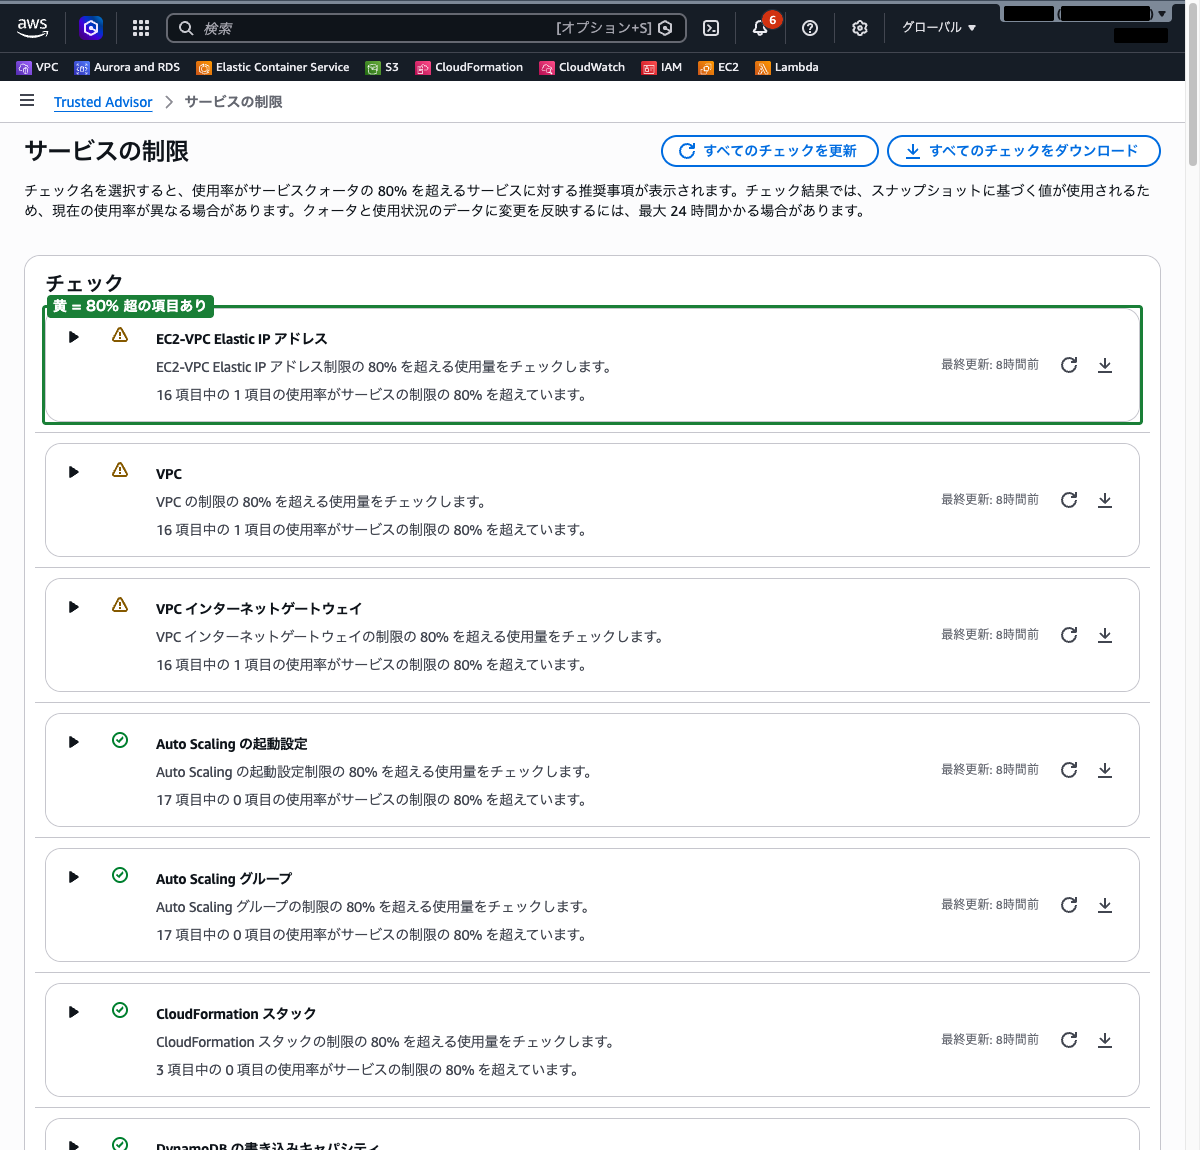
- 左側ナビゲーションの「サービスの制限」を選択します
- EC2-VPC Elastic IP アドレス、VPC、Auto Scaling グループなど、サービスごとのクォータ使用状況のチェックが一覧表示されます
- 各チェックには「16 項目中の 1 項目の使用率がサービスの制限の 80% を超えています。」のように、リージョン単位で集計した結果が表示されます
- 使用率が 80% を超えている項目があるチェックは黄色(調査推奨)、100% に達している項目があるチェックは赤色(アクション推奨)で表示されます
- 「▶」で展開すると、リージョンごとの制限量と現在の使用率の内訳を確認できます。上限の引き上げが必要な場合は Service Quotas コンソールからリクエストします
チェック結果を更新する
- 左側ナビゲーションの「レコメンデーション」を選択してトップ画面に戻ります
- 右上の「すべてのチェックを更新」をクリックします
- 更新中は「すべてのチェックを更新」がグレーアウトします。数分待ってからページを再読み込みすると、最新の結果が表示されます
- 各チェックの右側にある更新アイコンをクリックすることで、特定のチェックのみ更新することも可能です
まとめ
- AWS Trusted Advisor はアカウントの利用状況を自動分析し、ベストプラクティスに基づく推奨事項を提示するサービス
- コスト最適化、パフォーマンス、セキュリティ、耐障害性、サービスクォータ、運用上の優秀性の6カテゴリで評価する
- ベーシックプランでもコアセキュリティチェック(6項目)とサービスクォータチェックが利用可能
- チェック結果はアクション推奨(赤)、調査推奨(黄)、問題なし(緑)の3段階で表示される
- セキュリティグループの無制限アクセスやルートアカウントの MFA 未設定など、重要なセキュリティリスクを検出できる
- CloudWatch や EventBridge と連携して、チェック結果の継続的な監視や自動対応が可能
参照先
- AWS Trusted Advisor とは
- Trusted Advisor チェックリファレンス
- AWS Trusted Advisor の使用開始
- Trusted Advisor と CloudWatch の統合
- AWS サポートプランの比較